Siti infetti attaccano iPhone e Android: cosa si sa
La società di sicurezza Sekoia ha scoperto a metà ottobre 2026 una campagna, che nel suo rapporto ha chiamato «Poisoned Source», in cui siti web compromessi o clonati infettano iPhone e telefoni Android senza che il visitatore faccia nulla. Usa solo falle già corrette: secondo Sekoia, chi ha il sistema aggiornato è al sicuro. Dietro ci sarebbe il gruppo russo APT29, con confidenza «moderata-alta»: è una valutazione, non una certezza.
 Fabrizio Picco
aggiornata il 5 novembre 2026 · si legge in 3 minuti
Hai letto che alcuni siti possono infettare un telefono solo perché li apri. Qui trovi cosa ha scoperto Sekoia, quali telefoni sono nel mirino, cosa è certo e cosa no. La notizia è del 4 novembre 2026 e può cambiare.
Cosa è successo
Sekoia ha individuato la campagna a metà ottobre 2026 e ha pubblicato il rapporto il 4 novembre. Gli attaccanti usano tre strade: siti legittimi compromessi con codice nascosto; due siti sosia, che mostrano le pagine vere di un'iniziativa americana (America250) e di un hotel di lusso di Londra aggiungendo il codice malevolo; e Plerdy, un servizio ucraino di statistiche web, il cui codice è stato manomesso dal 27 agosto al 3 settembre 2026.
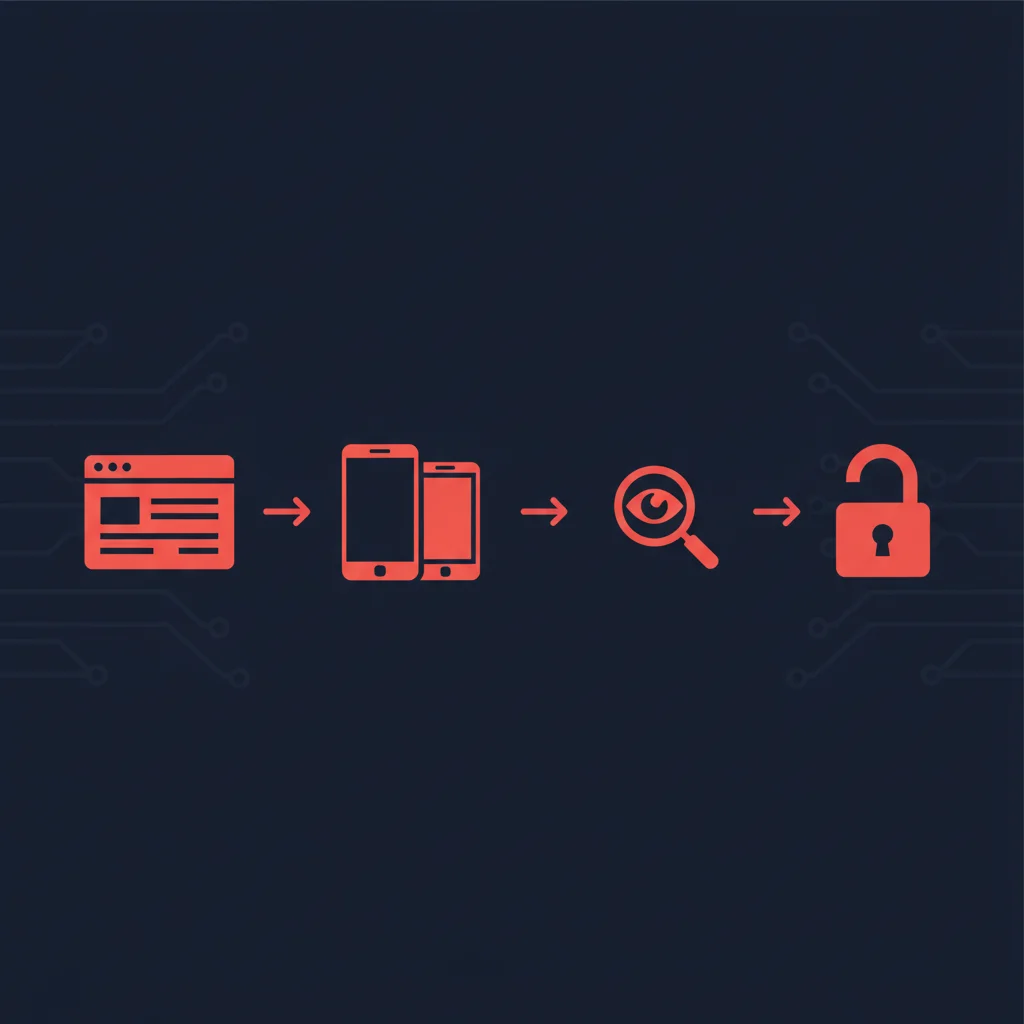
Il codice nascosto riconosce che telefono e browser usi e ti manda l'attacco adatto, senza interazione: basta aprire la pagina. Rubano cookie (i dati che tengono aperti i tuoi accessi) e, in certi casi, password WiFi o i dati dell'intero telefono.
Fra i siti compromessi direttamente ci sono quelli di un produttore di gas ucraino, di un sito militare bulgaro, di un'associazione americana dell'industria chimica e di un movimento politico ceco di estrema destra. Sekoia stima che l'infezione di Plerdy abbia esposto per una settimana centinaia, forse migliaia, di siti legittimi e i loro visitatori — il rapporto usa «centinaia» in un punto e «migliaia» in altri due, senza sciogliere il contrasto; fra i siti che usano Plerdy ci sono anche siti dell'esercito e di forniture militari ucraine.
Quali telefoni sono nel mirino
Sono exploit «n-day» (codice che sfrutta una falla già nota). Sekoia scrive che ogni falla era stata corretta dal produttore prima dell'inizio della campagna, che non ci sono «zero-day» (falle ancora sconosciute al produttore) e che gli attacchi non funzionano su dispositivi completamente aggiornati.
Le versioni prese di mira sono: iPhone con iOS 16.7 (furto dei cookie — Sekoia scrive che questa parte della catena funzionerebbe anche da iOS 16.0 a 17.4, ma il server degli attaccanti oggi manda l'attacco solo a chi ha la 16.7 o la 16.7.10), iPhone con iOS 18.5 (messaggi, password salvate, posizione, foto e altro, senza un intervallo di versioni dichiarato) e Android con Chrome dalla versione 139 alla 145, esclusa la 143 (cookie, password salvate, cronologia e password WiFi).
Nessuno dei programmi malevoli resta installato sul telefono dopo aver mandato fuori i dati. Sul Samsung Galaxy S25 Ultra (modello SM-S938B) l'attacco Android si ferma da solo: il rapporto non spiega perché.
Chi c'è dietro: cosa è certo
Sekoia valuta con confidenza moderata-alta che dietro ci sia APT29, noto anche come Midnight Blizzard o Cozy Bear, un gruppo che si ritiene legato ai servizi segreti esteri russi (SVR). È una valutazione dei ricercatori, non una prova.
Gli indizi: tracce di una precedente operazione attribuita allo stesso gruppo su uno dei siti; somiglianze con una campagna del 2024 su siti del governo mongolo (documentata da Google), con vittime in Europa e negli Stati Uniti e un'attenzione particolare all'Ucraina; e infrastruttura distribuita su più fornitori di hosting, uno schema già visto con questo gruppo.
Sekoia dice anche che non è chiaro se gli attaccanti volessero colpire i visitatori di siti precisi o il maggior numero possibile di telefoni non aggiornati.
Cosa puoi fare
Sekoia scrive che «un utente con un sistema operativo aggiornato è al sicuro da questi attacchi». Quindi la difesa è tenere aggiornato il telefono.
Su iPhone, controlla in Impostazioni, Generali, Aggiornamento software. Su Android aggiorna sia il sistema sia Chrome: la catena di attacco usa due falle diverse, una nel driver grafico del telefono e una proprio nel motore di Chrome, e correggerne solo una non basta (vedi la guida sull'aggiornamento delle app).
Cosa non si sa ancora
Non è dichiarato quanti dispositivi siano stati infettati.
Nessuna fonte letta parla di siti o vittime italiane.
Non si sa perché la catena Android escluda Chrome 143 e il Galaxy S25 Ultra. Sekoia sta lavorando con i CERT (le squadre nazionali che rispondono agli incidenti informatici) dei paesi coinvolti, compreso quello ucraino, per trovare le vittime: la storia può ancora evolvere.
Domande frequenti
Basta aprire un sito per essere infettati?
Secondo Sekoia sì, ma solo se il telefono non è aggiornato: gli attacchi usano falle già corrette e non funzionano su sistemi aggiornati.
È sicuro che dietro ci sia la Russia?
No. Sekoia lo valuta con confidenza moderata-alta, ma resta una valutazione e non una prova.
Cambia qualcosa per chi vive in Italia?
Nelle fonti lette non ci sono siti o vittime italiane. Per tutti vale la stessa difesa: tenere il telefono aggiornato.
Da dove vengono questi dati
- Sekoia TDR — rapporto «Poisoned Source: APT29 watering holes target mobile devices with n-day exploits» (4 novembre 2026) fonte primaria, letta per intero il 5 novembre 2026: tre vie d'infezione, versioni, CVE, attribuzione, frase sui sistemi aggiornati
- Help Net Security — Russian hackers target iOS and Android users with n-day exploits (4 novembre 2026) letta per intero: riporta il rapporto Sekoia; non è fonte indipendente da Sekoia
- Infosecurity Magazine — APT29 Watering Holes Target Unpatched iPhones and Android Devices (4 novembre 2026) letta per intero: riporta il rapporto Sekoia; dice che il numero di dispositivi compromessi non è stato dichiarato
- The Hacker News — APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits (4 novembre 2026) letta per intero: riporta il rapporto Sekoia
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro