Attacco hacker ai frigoriferi dei supermercati in Francia
A metà ottobre 2026 un attacco hacker ha mandato in tilt i sistemi di refrigerazione di centinaia di supermercati francesi, portando alcuni frigoriferi e congelatori fino a 50°C per diverse ore (dato riportato dal CERT spagnolo INCIBE): cibo buttato e piccoli incendi in alcuni negozi. La cifra ufficiale, dichiarata il 13 ottobre dal ministro delle Finanze francese, parla di circa 700 supermercati su 10.000 coinvolti. La causa non è un film di fantascienza: dispositivi industriali datati, mai aggiornati e collegati direttamente a internet.
 Fabrizio Picco
scritta il 4 novembre 2026 · si legge in 4 minuti
Se hai letto in giro di hacker che hanno fatto impazzire i frigoriferi dei supermercati, non è una leggenda metropolitana: è successo davvero, in Francia, nella notte tra l'11 e il 12 ottobre 2026. Qui trovi quello che riportano tre fonti indipendenti (una testata di sicurezza informatica, un ente pubblico di cybersicurezza e l'agenzia di stampa AP), ognuna attribuita al proprio dato quando non è confermata dalle altre due: cosa è successo, quanti negozi sono stati colpiti davvero, perché è potuto succedere e cosa impariamo — senza trasformarlo in un allarme sul tuo frigorifero di casa, che è un apparecchio diverso.
Cosa è successo, in breve
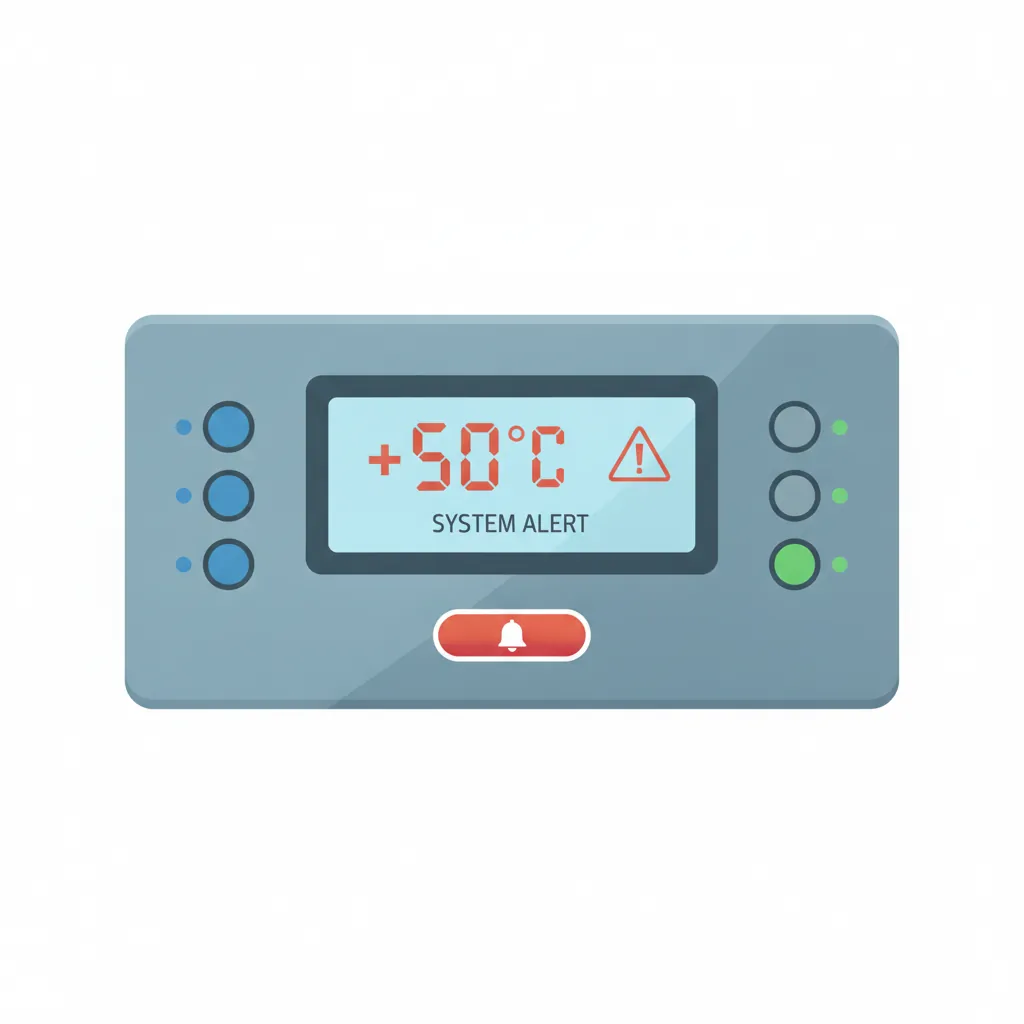
Nella notte tra l'11 e il 12 ottobre 2026 un attacco informatico ha preso il controllo dei sistemi di refrigerazione di centinaia di supermercati francesi. Gli aggressori hanno attivato o alterato il ciclo di sbrinamento di frigoriferi e congelatori: secondo il CERT spagnolo INCIBE, alcuni hanno raggiunto i 50°C per diverse ore (nessun'altra fonte dà una temperatura precisa).
Conseguenza diretta: il cibo non più conservabile in sicurezza è stato buttato, e in alcuni punti vendita si sono verificati piccoli incendi.
Fra le catene coinvolte: Intermarché, Netto, Coopérative U, Carrefour, Monoprix ed E.Leclerc. Negli Stati Uniti, il gruppo Ahold Delhaize (Albert Heijn, Delhaize, Stop & Shop, Food Lion) ha avuto un proprio incidente informatico nello stesso periodo, al punto che alcuni dei suoi siti sono rimasti irraggiungibili per giorni: nessun legame confermato con l'attacco francese, secondo le fonti di questo articolo.
Quanti supermercati sono stati colpiti davvero
Il 13 ottobre 2026 il ministro delle Finanze francese Roland Lescure ha dichiarato davanti al Parlamento che l'attacco ha coinvolto circa 700 supermercati su un totale di 10.000 in Francia: è la cifra ufficiale più recente, e quella da considerare.
Le prime stime diffuse dai media il 12 ottobre, il giorno dopo l'attacco, parlavano di 250-350 punti vendita: una stima provvisoria, mai confermata dalle aziende coinvolte, superata dal conteggio ufficiale del giorno dopo.
| Dato | Valore | Fonte |
|---|---|---|
| Cifra ufficiale (13 ottobre 2026) | circa 700 supermercati su 10.000 | Ministro delle Finanze francese Roland Lescure, davanti al Parlamento |
| Stima iniziale dei media (12 ottobre 2026) | 250-350 punti vendita | BleepingComputer, non confermata dalle aziende |
| Gruppo Mousquetaires (Intermarché + Netto) | 300 negozi coinvolti | Agenzia AP |
| Coopérative U | 80 negozi su 2.000, per lo più senza disservizi reali | Agenzia AP |
Perché è successo: la causa reale
Secondo Danfoss stessa (dichiarazione riportata dall'agenzia AP), la maggior parte dei sistemi colpiti erano apparecchi più datati, non più aggiornati dal punto di vista della sicurezza. I controllori coinvolti sono di tre marche industriali: Danfoss (confermata da tutte le fonti), Copeland e Dixell (confermate dall'aggiornamento ufficiale del CERT-FR, l'ente francese per la cybersicurezza, del 13 ottobre).
BleepingComputer collega l'attacco, senza confermarlo direttamente, a due vulnerabilità note della piattaforma Danfoss AK-SM 8xxA (CVE-2025-41450 e CVE-2025-41451): è un'ipotesi plausibile dei giornalisti, non un fatto confermato dalle aziende coinvolte.
Secondo il CEO della società di ricerca Predicta Lab — un dato di un singolo ricercatore, non verificato da altre fonti — nel mondo risultavano esposti direttamente su internet 2.752 sistemi Danfoss, di cui 1.590 solo in Francia: dispositivi raggiungibili dalla rete pubblica senza nessuna barriera, lo stesso tipo di esposizione che il CERT-FR chiede ora di eliminare.
Chi è stato, e cosa ancora non sappiamo
La Procura di Parigi, attraverso l'unità specializzata in reati informatici, ha aperto un'indagine. A oggi nessun responsabile è stato identificato pubblicamente, e nessun gruppo ha rivendicato l'attacco.
Le perdite economiche sono state definite "decine di milioni di euro" dal CERT spagnolo INCIBE, unica fonte fra quelle di questo articolo a dare una cifra, ma nessun importo ufficiale preciso è stato pubblicato.
Restano dichiarati come non noti, e non li inventiamo: il modo esatto in cui gli aggressori sono entrati nei sistemi, chi ci sia dietro l'attacco, e l'importo esatto del danno economico.
Cosa impariamo, senza allarmismi inutili
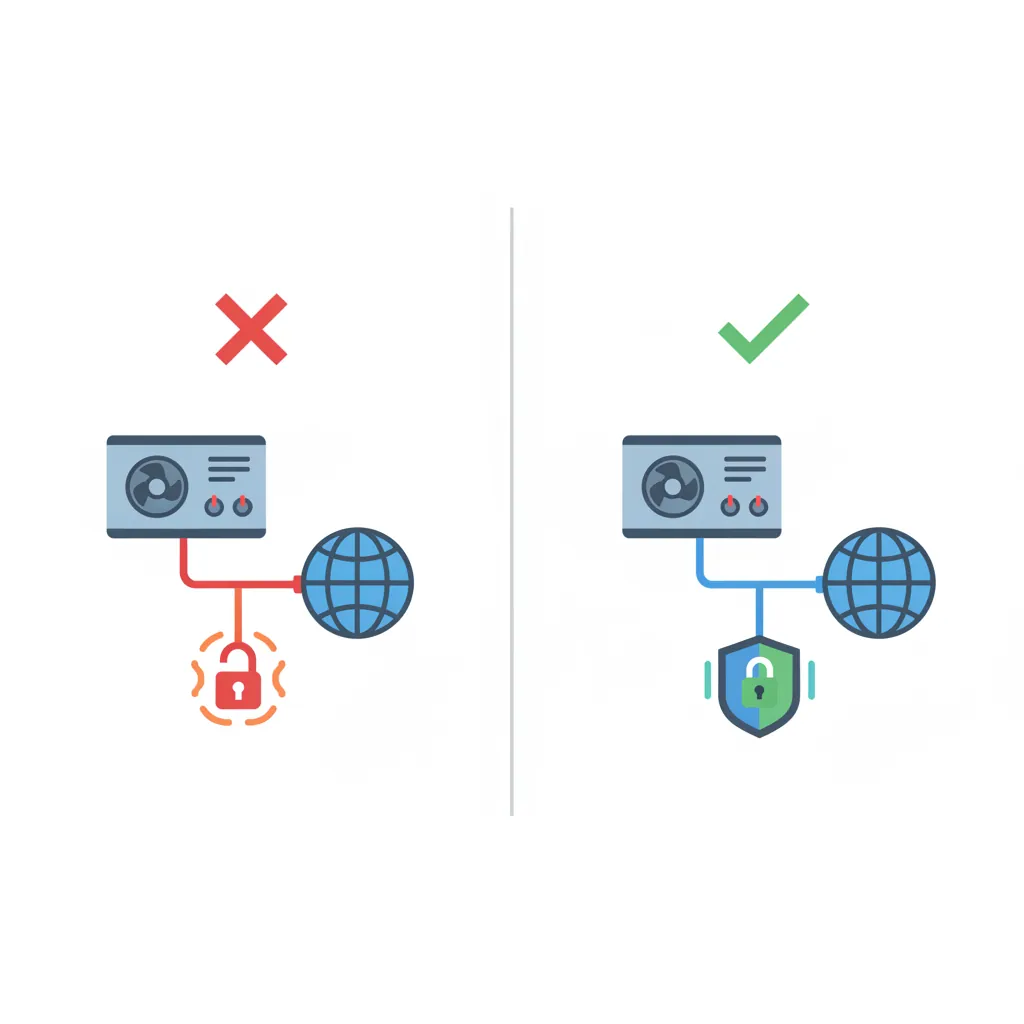
Il CERT-FR, l'ente ufficiale francese per la sicurezza informatica, ha indicato cinque azioni per le aziende colpite e per chi gestisce sistemi simili: eliminare l'esposizione diretta dei dispositivi su internet, ripristinare e riconfigurare le apparecchiature compromesse, aggiornare il firmware, cambiare le password predefinite e consentire l'accesso solo tramite rete protetta.
Sono raccomandazioni pensate per tecnici e aziende, non per il frigorifero smart che hai in cucina: i sistemi colpiti sono apparecchiature industriali per la refrigerazione commerciale, collegate a internet in modo diretto e gestite da remoto — una categoria di dispositivi diversa da un elettrodomestico smart domestico, che di solito passa dal WiFi di casa e da un'app, non da un indirizzo pubblico su internet.
Il principio di fondo, però, vale anche a casa tua: qualunque apparecchio smart — una presa, una telecamera, il pannello di gestione del router — nasce con una password di default da cambiare, va aggiornato quando il produttore rilascia un firmware nuovo, e la sua pagina di amministrazione non va mai raggiungibile direttamente da internet se non serve davvero (il router stesso è collegato a internet per definizione: è la gestione da remoto a dover restare chiusa). Trovi come creare una password che regga nella guida dedicata, e come muoverti nel pannello del tuo router in quella sull'accesso alle impostazioni.
I prezzi citati in questa guida sono quelli letti sul listino ufficiale del fornitore. Possono cambiare senza preavviso: controllali sul sito del fornitore prima di decidere.
Domande frequenti
Quanti supermercati sono stati colpiti davvero?
La cifra ufficiale, dichiarata il 13 ottobre 2026 dal ministro delle Finanze francese davanti al Parlamento, è di circa 700 supermercati su 10.000 in Francia. Le prime stime dei media del giorno prima (250-350 punti vendita) erano provvisorie e non confermate dalle aziende: usa la cifra ufficiale, non quella iniziale.
Chi ha organizzato l'attacco?
Non si sa. La Procura di Parigi ha aperto un'indagine tramite l'unità specializzata in reati informatici, ma a oggi nessun responsabile è stato identificato pubblicamente e nessun gruppo ha rivendicato l'attacco.
Il mio frigorifero smart di casa rischia lo stesso attacco?
No, non nello stesso modo: i sistemi colpiti sono apparecchiature industriali per la refrigerazione dei supermercati, gestite da remoto e collegate direttamente a internet — una categoria diversa da un elettrodomestico smart domestico, che passa dal WiFi di casa e da un'app. Il principio generale resta valido per qualunque dispositivo smart che hai in casa: cambiare la password di default, tenerlo aggiornato, non esporlo direttamente su internet.
Cosa ha reso possibile l'attacco, dal punto di vista tecnico?
Secondo Danfoss stessa, la maggior parte dei suoi sistemi colpiti erano apparecchi datati, non più aggiornati dal punto di vista della sicurezza (Danfoss non si è espressa sui controllori di altre marche). I controllori coinvolti nell'attacco sono di tre marche industriali — Danfoss, Copeland e Dixell — secondo l'aggiornamento ufficiale del CERT-FR del 13 ottobre. BleepingComputer ipotizza un collegamento con due vulnerabilità note della piattaforma Danfoss AK-SM 8xxA, ma è un'ipotesi giornalistica, non confermata dalle aziende coinvolte.
Da dove vengono questi dati
- BleepingComputer — Cyberattack shuts down refrigerators at French supermarkets prima notizia, 12 ottobre 2026: marca Danfoss, le due CVE citate come ipotesi non confermata, stima iniziale di 250-350 negozi, dato Predicta Lab (Baptiste Robert, CEO) sui sistemi esposti online — non dà una temperatura precisa, solo 'overheated'
- INCIBE-CERT — Cyberattack on supermarket refrigeration systems in France ente pubblico spagnolo di cybersicurezza, pagina aggiornata al 20 ottobre 2026: unica fonte a dare una temperatura precisa (fino a 50°C) e una stima del danno ('decine di milioni di euro'); cita l'aggiornamento del CERT-FR del 13 ottobre per Copeland e Dixell
- AP (via ny1.com) — Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says 13 ottobre 2026: cifra ufficiale di 700 supermercati dichiarata dal ministro Roland Lescure, dettaglio dei negozi coinvolti per catena, dichiarazione di Danfoss sui propri sistemi datati, incidente informatico separato di Ahold Delhaize, apertura dell'indagine della Procura di Parigi
- CERT-FR — Alerte CERTFR-2026-ALE-012 (fonte ufficiale diretta) ente ufficiale francese per la cybersicurezza: prima versione il 12 ottobre, Copeland e Dixell aggiunti il 13, raccomandazioni aggiornate il 16 — nessuna CVE citata, nessun responsabile indicato
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro