Come creare una password sicura (e i generatori gratuiti)
La lunghezza conta più della complessità: una password di 16 caratteri scelti a caso, anche solo lettere minuscole, ha più combinazioni possibili di una di 8 caratteri piena di simboli. Evita password riusate e dati personali (nome, data di nascita), e se non devi ricordarla a memoria lasciala creare a un generatore — integrato nel browser o dentro un gestore di password.
 Fabrizio Picco
scritta il 31 ottobre 2026 · si legge in 5 minuti
Hai cercato come creare una password sicura, magari perché un sito te l'ha appena chiesta o perché hai letto che quella che usi da anni non basta più. Qui trovi cosa rende davvero sicura una password — la lunghezza conta più dei simboli, anche se sembra controintuitivo — gli errori più comuni da evitare, come funzionano i generatori automatici che trovi nei browser e online, e un modo pratico per crearne una abbastanza lunga da essere sicura ma abbastanza semplice da ricordare.
Perché la lunghezza conta più dei simboli
Una password non si indovina a intuito: si attacca a forza bruta, cioè con un programma che ne prova in automatico un numero enorme ogni secondo finché non trova quella giusta. Quello che decide se questo lavoro dura minuti o secoli è quante combinazioni esistono da provare — ed è qui che la lunghezza conta più della complessità.
Facciamo il conto, per password con caratteri scelti a caso. Una password di 8 caratteri che mescola maiuscole, minuscole, numeri e simboli (94 caratteri possibili per ogni posizione) ha circa 6 milioni di miliardi di combinazioni possibili. Una password di 16 caratteri fatta solo di lettere minuscole (26 caratteri possibili) ne ha circa 44 mila miliardi di miliardi: oltre 7 milioni di volte in più, pur essendo «meno complicata» secondo le vecchie regole.
È anche la posizione ufficiale. Le linee guida dell'ente statunitense NIST (SP 800-63B, versione definitiva di luglio 2025) chiedono ai siti di puntare sulla lunghezza e vietano di imporre regole come «almeno una maiuscola, un numero e un simbolo»: costringono a password prevedibili, tipo «Password1!», senza renderle davvero più robuste.
Gli errori più comuni, e perché ti espongono
Usare la stessa password ovunque è l'errore più costoso. Se un solo sito fra quelli che usi viene violato, chi ruba le credenziali le prova in automatico anche su altri siti noti (email, social, banca): è una tecnica chiamata credential stuffing, ed è automatica — non serve che qualcuno ti scelga di persona.
Usare dati personali — nome, cognome, data di nascita, nome del cane, la squadra del cuore — è il secondo errore più comune. Un attacco mirato a una persona precisa prova prima proprio queste combinazioni, spesso perché le stesse informazioni sono già pubbliche sui tuoi social.
Usare una password troppo corta riduce le combinazioni possibili indipendentemente da quanto sembri complicata (vedi il conto della sezione precedente). Le soglie ufficiali sono chiare: il NIST chiede almeno 15 caratteri quando la password è l'unica protezione dell'account (8 se c'è anche la verifica in due passaggi), e l'agenzia statunitense per la sicurezza informatica CISA consiglia almeno 16 caratteri. Più lunga è, meglio è.
Come funzionano i generatori di password
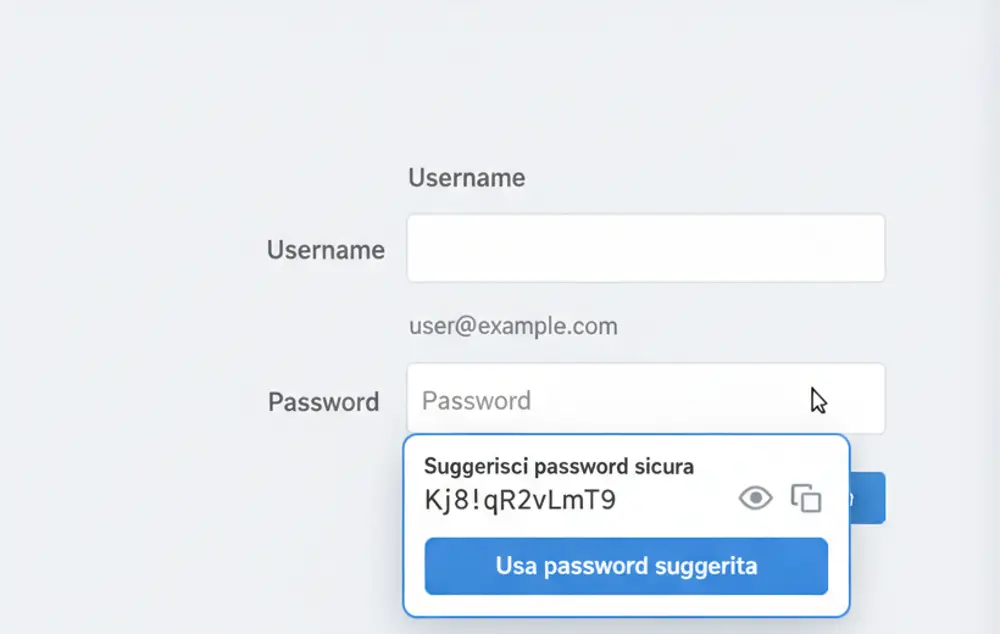
Un generatore di password — quello che Chrome, Safari o Edge ti propongono da soli quando crei un account, oppure uno dei tanti siti gratuiti online — fa una cosa sola: sceglie caratteri a caso da un insieme (lettere, numeri, simboli) fino alla lunghezza che hai scelto. Non si basa su parole né su un significato: è proprio l'assenza di logica a renderlo difficile da indovinare.
Il problema arriva subito dopo: una stringa come xT9!qRv2$mLp è quasi impossibile da indovinare, ma è anche impossibile da ricordare. E usarne una diversa per ogni sito — come dovresti, per il motivo spiegato sopra sul riuso — significa non poterle tenere a mente tutte.
La soluzione più diffusa è lasciarla scrivere e ricordare a un gestore di password, che la genera, la salva cifrata e la richiama al posto tuo quando ti serve. Non ripetiamo qui il confronto: trovi le opzioni gratuite che probabilmente hai già sul telefono, e quelle dedicate a pagamento, nella guida su quale gestore di password scegliere.
Una tecnica per crearne una che ricordi: la passphrase
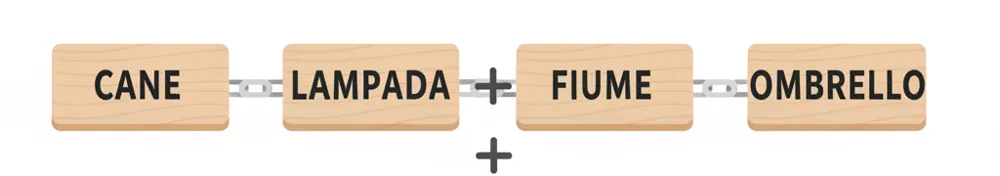
Per le password che devi ricordare a memoria, il metodo consigliato dagli enti di sicurezza è costruirle come una piccola fila di parole scelte a caso, invece che come una stringa di caratteri senza senso. Si chiama passphrase: la CISA consiglia da 4 a 7 parole non collegate fra loro, il centro di sicurezza informatica britannico (NCSC) tre parole a caso.
Qui il conto si fa a parole, non a lettere. Con una lista di 7.776 parole (quella usata dall'associazione EFF), quattro parole a caso danno circa 3,7 milioni di miliardi di combinazioni, lo stesso ordine della password di 8 caratteri con simboli; sei parole ne danno circa 221 mila miliardi di miliardi, più della password di 16 minuscole. Per questo, per le password più importanti, l'EFF consiglia sei parole.
- Scegli almeno quattro parole, meglio sei per le password più importanti, che non c'entrano niente l'una con l'altra. Il modo più casuale sono i dadi con la lista di parole dell'EFF; in alternativa apri un libro in pagine diverse e prendi il primo nome di cosa che trovi, non parole scelte da te.
- Mettile in fila, separate da un trattino, uno spazio o un numero, come preferisci: per esempio cavallo-lampada-giovedì-tazza.
- Evita le frasi di senso compiuto, tipo «ilgattonerodicasamia»: somigliano al linguaggio naturale, e per questo sono più prevedibili di quanto sembrino a prima vista.
- Se il sito lo richiede, aggiungi un numero o un simbolo in un punto qualsiasi: non è necessario per la sicurezza della frase, ma allunga ulteriormente le combinazioni possibili.
Perché conviene comunque la verifica in due passaggi
Anche la password più lunga e casuale del mondo può uscire allo scoperto per un motivo che non dipende da te: un sito che usi viene violato, e la tua password — pur perfetta — finisce comunque in una fuga di dati.
La verifica in due passaggi (o autenticazione a due fattori) aggiunge una seconda prova, oltre alla password: il telefono, un'app di autenticazione o una chiave fisica. Anche chi ha scoperto la tua password non riesce a entrare senza anche quella seconda prova. L'attivazione passo per passo su Google, Microsoft e Apple è nella guida dedicata.
I prezzi citati in questa guida sono quelli letti sul listino ufficiale del fornitore il 31 ottobre 2026. Possono cambiare senza preavviso: controllali sul sito del fornitore prima di decidere.
Domande frequenti
Qual è davvero la password più sicura?
Non esiste una sequenza magica: è sicura una password lunga (almeno 15-16 caratteri, come chiedono le linee guida del NIST e della CISA), casuale (generata da un programma o da parole scelte a caso, non da dati che ti riguardano) e unica per ogni sito. La lunghezza conta più della complessità contorta.
È vero che una password lunga è più sicura di una complicata?
Sì, se i caratteri sono scelti a caso: il numero di combinazioni possibili cresce molto più in fretta aggiungendo caratteri che aggiungendo simboli. Una password di 16 caratteri anche solo minuscoli ha più combinazioni possibili di una di 8 caratteri con maiuscole, numeri e simboli insieme — il conto è nella prima sezione di questa guida.
Cos'è un generatore di password, e conviene usarlo?
È uno strumento — integrato nel browser o un sito gratuito — che crea una stringa di caratteri scelti a caso. Conviene, perché è più casuale di qualunque password tu possa inventare a mente; il limite è che è difficile da ricordare, per questo si usa quasi sempre insieme a un gestore di password che la salva al posto tuo.
Cos'è una passphrase?
Una password fatta di più parole scelte a caso invece che di caratteri senza senso: per esempio cavallo-lampada-giovedì-tazza. Punta sulla lunghezza per restare sicura, pur essendo più facile da ricordare di una stringa casuale. È il metodo consigliato da enti come la CISA statunitense (da 4 a 7 parole) e l'NCSC britannico per le password da ricordare a memoria.
Basta una password sicura, o serve anche la verifica in due passaggi?
Una password sicura resta la prima difesa, ma non basta da sola: se il sito che la custodisce viene violato, la tua password può uscire allo scoperto comunque. La verifica in due passaggi aggiunge una seconda prova — il telefono, un'app, una chiave fisica — che resta valida anche quando la password viene scoperta.
Da dove vengono questi dati
Dati controllati il 31 ottobre 2026.
- NIST — SP 800-63B-4, Password Verifiers (sez. 3.1.1.2) minimo 15 caratteri se la password è l'unico fattore, 8 se fa parte di un'autenticazione a più fattori; vietate le regole di composizione e il cambio periodico obbligatorio: letta il 31 ottobre 2026
- NIST — SP 800-63B-4, scheda della pubblicazione versione definitiva, data 31 luglio 2025, sostituisce la SP 800-63B: letta il 31 ottobre 2026
- CISA — Use Strong Passwords almeno 16 caratteri; stringa casuale oppure passphrase di 4-7 parole non collegate; gestore di password: letta il 31 ottobre 2026
- NCSC — Three random words or #thinkrandom tre parole a caso al posto delle regole di complessità: letta il 31 ottobre 2026
- EFF — Dice-Generated Passphrases passphrase di sei parole tirate coi dadi da una lista di 7.776 parole: letta il 31 ottobre 2026
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro
