Falso aggiornamento dell'app IO: il malware Mirax
Il 17 novembre 2026 il CERT-AgID ha segnalato un falso sito dell'Agenzia delle Entrate che dal telefono fa scaricare un file APK per Android: all'avvio mostra un finto aggiornamento dell'app IO e installa Mirax, un trojan bancario che prende anche il controllo del telefono.
 Fabrizio Picco
aggiornata il 19 novembre 2026 · si legge in 2 minuti
Se un sito che somiglia a quello dell'Agenzia delle Entrate ti dice che i servizi sono disponibili solo con l'app e ti fa scaricare un file, fermati. Qui trovi cosa è stato segnalato, cosa fa Mirax e cosa non si sa ancora.
Cosa è stato segnalato
Il 17 novembre 2026 il CERT-AgID, la squadra di sicurezza informatica dell'Agenzia per l'Italia Digitale, ha segnalato un dominio fraudolento che imita il sito dell'Agenzia delle Entrate. Il contenuto falso compare solo a chi lo apre da telefono: da computer non si vede.
Da telefono la pagina spinge a scaricare un'app Android. Secondo Punto Informatico, che ha ripreso l'avviso il 18 novembre, il sito avvisa che i servizi sono disponibili solo tramite app e offre un pulsante di download.
Come funziona il finto aggiornamento
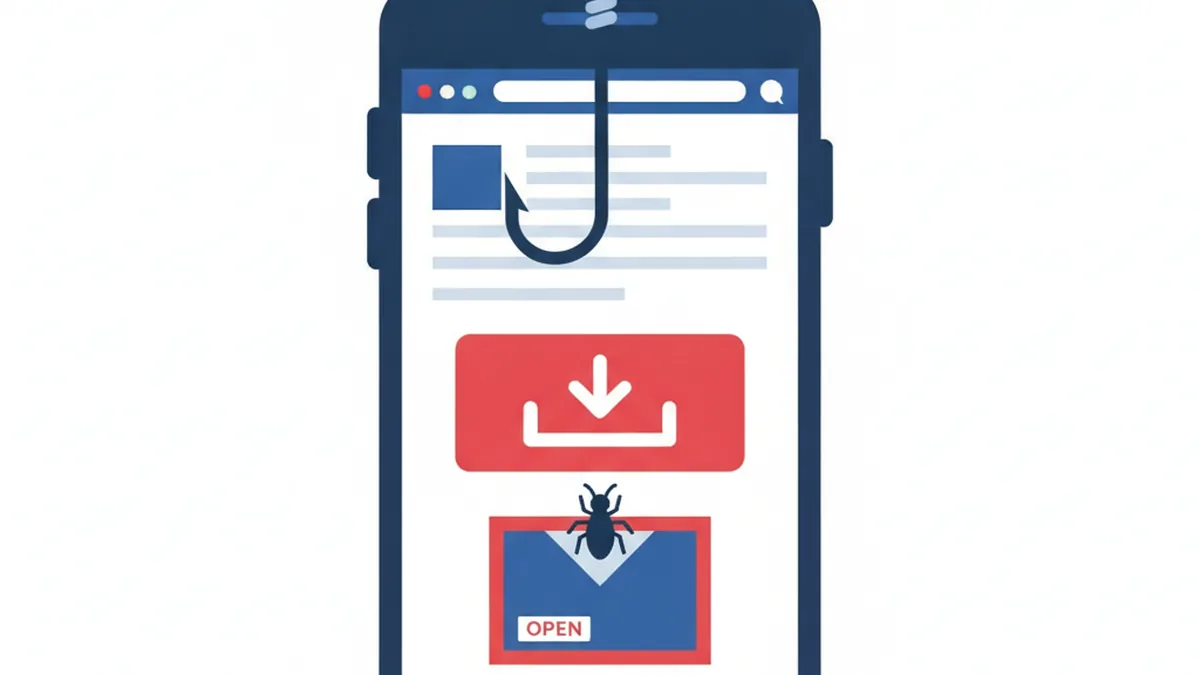
Il pulsante scarica un file APK, cioè il pacchetto di un'app Android. Per installarlo bisogna abilitare l'installazione da fonti esterne al Play Store.
All'avvio compare la schermata di un finto aggiornamento dell'app IO, con la scritta «Verified by Google Play Protect» per sembrare autentica. Secondo il CERT-AgID il codice dannoso non viene scaricato dopo: è già nascosto, cifrato, dentro il file scaricato.
Cosa fa Mirax
Per il CERT-AgID Mirax è un trojan bancario e insieme un programma di controllo remoto (RAT): ruba le credenziali bancarie, intercetta gli SMS con i codici OTP (le password usa e getta), sfrutta i servizi di Accessibilità di Android e permette operazioni bancarie non autorizzate.
Cleafy, la società di sicurezza che lo segue da marzo 2026, spiega che Mirax invia al suo server l'elenco delle app installate e riceve finte schermate di accesso da sovrapporre a quelle vere (overlay). Può comandare il telefono a distanza, scattare foto con la fotocamera e usare il telefono infetto come ponte per il traffico internet di altri (funzione presente, finora non vista in uso). Finora Cleafy l'aveva visto soprattutto in campagne contro utenti di lingua spagnola.
Cosa non si sa ancora
Il CERT-AgID non pubblica il nome del dominio né gli indicatori tecnici, ma li ha condivisi con le strutture accreditate al suo Flusso IoC e ha informato il CERT del Ministero competente: le autorità sono informate, i dettagli non sono pubblici.
Non si sa come venga promosso il sito: Punto Informatico ipotizza i motori di ricerca, senza conferme. Non sono noti il numero di vittime né se la distribuzione sia ancora in corso.
Cosa fare
I consigli di Punto Informatico sono tre: controllare l'indirizzo nella barra del browser, non cliccare link o pulsanti, usare solo il portale ufficiale dell'Agenzia delle Entrate e la sua pagina dedicata alle app.
- Controlla il nome del sito nella barra degli indirizzi prima di toccare qualsiasi pulsante.
- Non scaricare file APK da una pagina web, anche se dice di essere un ente pubblico.
- (Nostro consiglio, non della fonte) Installa e aggiorna l'app IO solo da Google Play o App Store: un aggiornamento vero non arriva da un file scaricato da un sito.
Domande frequenti
Cos'è Mirax?
Secondo il CERT-AgID e Cleafy è un trojan bancario per Android: ruba credenziali bancarie, intercetta gli SMS con i codici OTP e permette il controllo remoto del telefono.
L'app IO vera è coinvolta?
No: il CERT-AgID parla di un finto aggiornamento dell'app IO mostrato dal malware dopo l'installazione del file APK. Nessuna fonte riporta problemi nell'app vera.
Da dove vengono questi dati
- CERT-AgID — Malware Mirax veicolato in Italia tramite falso dominio di Agenzia delle Entrate e finto aggiornamento App IO (17 novembre 2026) fonte ufficiale: il dominio falso, il finto aggiornamento, le funzioni di Mirax
- Cleafy Labs — Mirax: a new Android RAT turning infected devices into potential residential proxy nodes prima analisi tecnica di Mirax
- Punto Informatico — Falso aggiornamento app IO installa malware Mirax (Luca Colantuoni, 18 novembre 2026) ripresa dell'avviso, con i consigli
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro