Cold Relic: dati rubati usati per un secondo attacco
Secondo Google, il gruppo russo Cold Relic ha usato email, elenco del personale e identità rubate a un primo ente USA alla fine del 2025 per impersonare un dipendente e colpire un secondo ente USA nel 2026. Lo scrivono Mandiant e il Threat Intelligence Group di Google nella loro analisi del 17 novembre 2026.
 Fabrizio Picco
aggiornata il 19 novembre 2026 · si legge in 3 minuti
Se gestisci Google Workspace per un'azienda o un'associazione, qui trovi cosa ha pubblicato Google su questa catena di attacchi e cosa consiglia di controllare.
Cosa è successo
Il 17 novembre 2026 Google (Mandiant e Threat Intelligence Group) ha pubblicato un'analisi su Cold Relic, ripresa il giorno dopo da The Hacker News. Cold Relic è un gruppo di spionaggio sostenuto dallo Stato russo che, secondo il Dipartimento di Giustizia USA citato da Google, opera dentro l'FSB, il servizio di sicurezza russo. Era tracciato come COLDRIVER e UNC4057 ed è noto anche come Star Blizzard, Callisto e Gossamer Bear. Google scrive che colpisce funzionari governativi, appaltatori della difesa e ONG in Europa e Nord America.
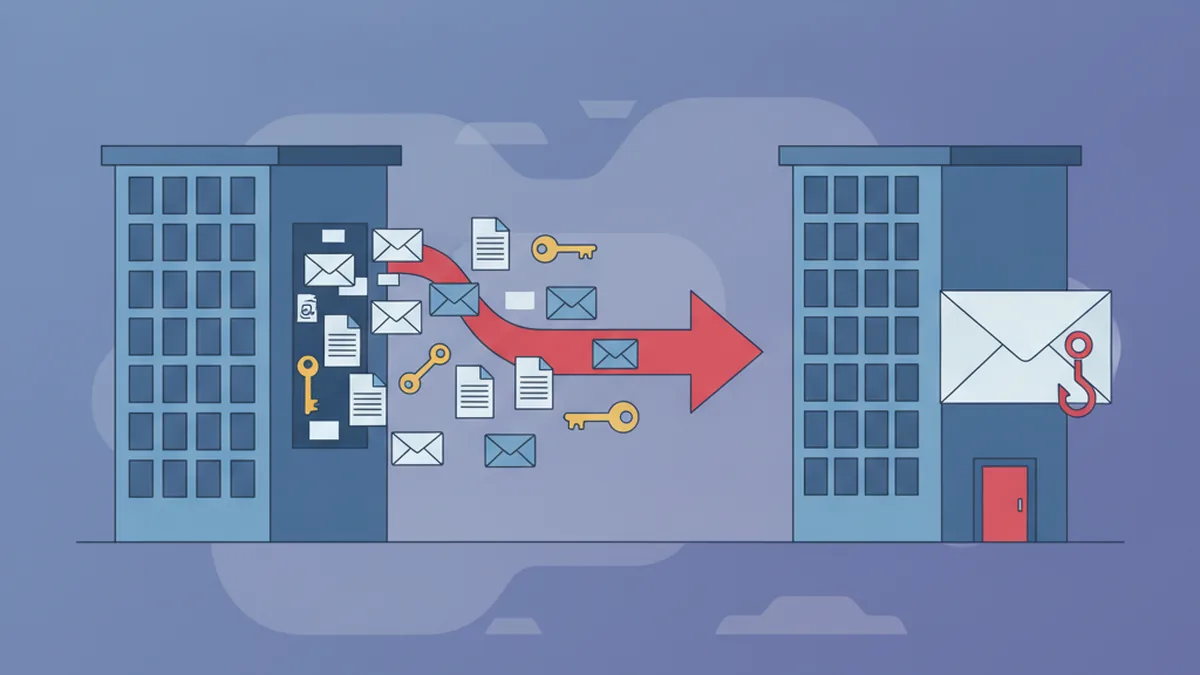
Alla fine del 2025 il gruppo ha violato un primo ente USA, di cui non si sa il nome. Nel 2026 ha colpito un secondo ente USA, anch'esso senza nome, usando dati presi al primo. Google aggiunge che il gruppo è ancora attivo: nuove campagne di phishing sono state viste fino a novembre 2026.
Il primo attacco, fine 2025
Secondo Google l'accesso iniziale è arrivato da una rete di proxy residenziali negli USA, vicina alla vittima. Gli attaccanti avevano le credenziali di un Super Admin e hanno insistito con richieste di approvazione MFA («push fatigue») finché la richiesta è stata accettata.
Poi hanno registrato un proprio dispositivo, passkey e codici di backup e hanno scaricato l'intero archivio cloud dell'organizzazione. Hanno esportato l'elenco completo dei dipendenti e avviato con Customer Takeout (lo strumento per amministratori che esporta i dati di tutta l'organizzazione) un'esportazione dell'intero dominio. Per cancellare le tracce hanno visto, modificato e cancellato le notifiche di Alert Center, il pannello degli avvisi di sicurezza.
Sono rimasti dentro per mesi, anche dopo il cambio delle password: le passkey che avevano registrato non erano state revocate e continuavano a funzionare. Anche dopo essere stati scoperti e allontanati hanno usato account email che imitavano dipendenti dell'ente, per colpire il personale interno e i contatti della stessa cerchia professionale.
Come ha funzionato il secondo attacco
Con i dati del primo ente il gruppo ha costruito pretesti credibili. Su un'app di messaggistica sicura, di cui Google non dice il nome, si è finto un dipendente del primo ente e ha mandato link di phishing che, per non destare sospetti, portavano a documenti legati alla conversazione in corso.
Il secondo ente usava Microsoft Entra ID come accesso unico a Google Workspace. Dopo aver rubato le credenziali, gli attaccanti hanno registrato un nuovo dispositivo MFA e scaricato in blocco i file dal drive di un utente.
Dopo il secondo attacco il profilo dell'account di messaggistica è cambiato in una persona del tutto nuova: Google ritiene probabile che serva a colpire altre organizzazioni della stessa rete professionale.
Cosa non si sa ancora
Google non dice i nomi dei due enti, quanti dati siano stati presi al secondo, chi siano gli altri bersagli né quale app di messaggistica sia stata usata. Non pubblica indirizzi o domini da bloccare, ma elenca gli eventi da sorvegliare nei log di Google Workspace.
Del secondo attacco si sa solo che è del 2026; un collegamento usato nell'attacco è comparso su VirusTotal, il servizio di analisi dei file e dei link sospetti, a giugno 2026.
Cosa controllare
I passi sotto riprendono le indicazioni di Google nella sezione «Remediation and Hardening» dell'analisi e gli eventi che Google indica da sorvegliare.
- Se sospetti un accesso, non limitarti a cambiare la password: revoca tutte le sessioni attive, i token e le app collegate all'account (OAuth), e togli passkey, codici di backup e dispositivi MFA che non riconosci. Google racconta un caso in cui la vittima ha cambiato le password e gli attaccanti sono rimasti dentro.
- Controlla negli account amministratore i dispositivi MFA e le passkey registrati: Google consiglia di sorvegliare soprattutto quelli degli amministratori.
- Nei log amministratore di Google Workspace cerca le esportazioni avviate con Customer Takeout (evento «Customer Takeout Created»), i download dell'elenco utenti («User List Download») e le cancellazioni di avvisi («Batch Delete Operation Performed»).
- Google consiglia le chiavi di sicurezza fisiche (FIDO2) al posto di SMS, chiamate e notifiche push, a partire dagli account amministratore: non si possono approvare per sfinimento.
- Non approvare richieste MFA che non hai chiesto tu, anche se arrivano a ripetizione.
- Se un contatto noto ti scrive da un'app di messaggistica e ti manda un link a un documento, verifica con una chiamata o un altro canale prima di aprirlo (consiglio nostro, tratto dalla dinamica del secondo attacco).
Domande frequenti
Cos'è Customer Takeout?
È lo strumento con cui un amministratore di Google Workspace esporta i dati di tutta l'organizzazione. Non è il Google Takeout che ogni utente usa per scaricare i propri dati: Google precisa che Customer Takeout lavora sull'intero dominio e che ogni richiesta resta nei log amministratore.
Cos'è la «push fatigue» MFA?
Una tecnica in cui l'attaccante manda molte richieste di approvazione finché la vittima, stanca o confusa, ne accetta una.
Riguarda anche gli utenti italiani?
Google parla di due enti negli Stati Uniti e di obiettivi in Europa e Nord America in generale; non cita l'Italia.
Da dove vengono questi dati
- Google Cloud Blog (Mandiant e Google Threat Intelligence Group) — COLD RELIC: A Case Study in Impersonation and Compromise (17 novembre 2026) fonte ufficiale: i due casi, i rilevamenti e le raccomandazioni
- The Hacker News — Russian COLD RELIC Hackers Use Stolen Google Workspace Data (18 novembre 2026) ripresa dell'analisi di Google
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro