agent-framework di Microsoft su PyPI: pacchetto compromesso
Secondo i ricercatori di StepSecurity, SafeDep ed Endor Labs, le versioni 1.26.1 e 1.26.2 del pacchetto Python agent-framework di Microsoft, pubblicate il 17 novembre 2026, contenevano un programma che ruba credenziali cloud e di sviluppo. L'ultima versione pulita è la 1.26.0.
 Fabrizio Picco
aggiornata il 19 novembre 2026 · si legge in 3 minuti
Se sviluppi in Python o gestisci pipeline di build, qui trovi cosa riportano i ricercatori che hanno analizzato il pacchetto: quali versioni sono colpite, cosa rubano, come controllare senza far ripartire il furto e cosa non si sa.
Cosa è successo
agent-framework è il meta-pacchetto (il pacchetto che raccoglie gli altri) del framework open source di Microsoft per costruire agenti di intelligenza artificiale in Python. Ha circa 190.000 download al mese (Endor Labs; SafeDep indica 192.000).
Due versioni, la 1.26.1 e la 1.26.2, sono state pubblicate a 33 minuti una dall'altra il 17 novembre 2026. Secondo StepSecurity la prima è stata caricata alle 20:35 UTC (21:35 ora italiana) e l'ultima messa in quarantena alle 21:16 UTC (22:16 ora italiana). Oggi PyPI, l'archivio ufficiale dei pacchetti Python, non le elenca più: la versione corrente è la 1.26.0, del 12 novembre.
Come funziona il programma
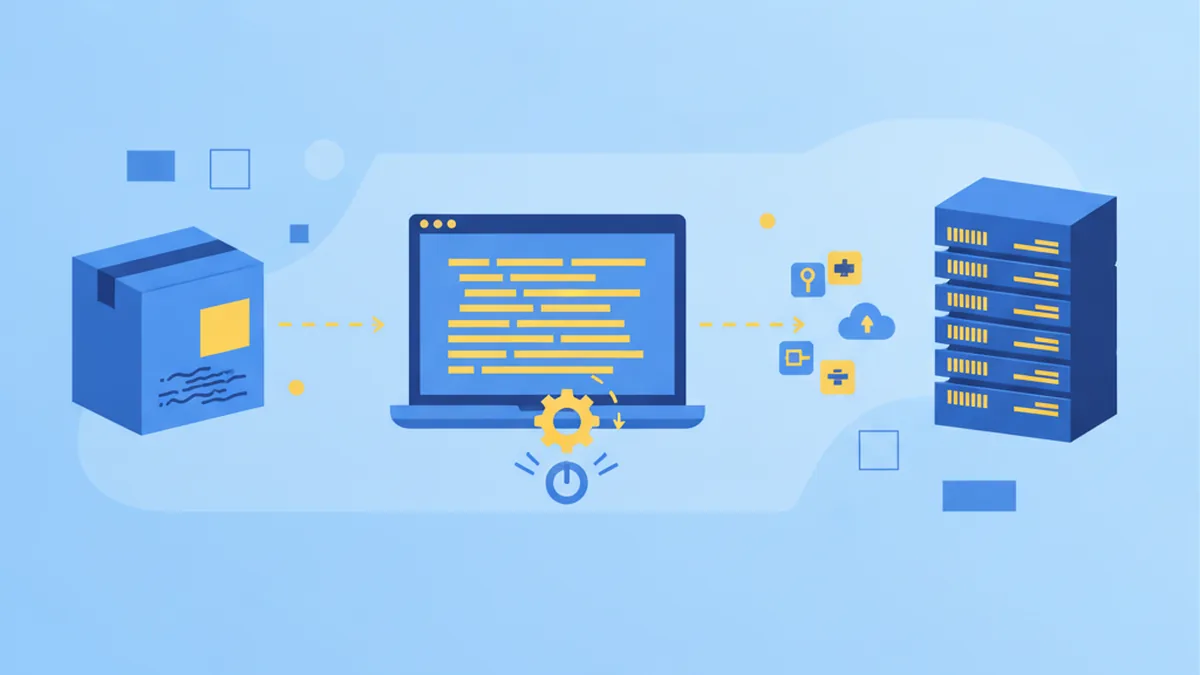
L'installazione copia un file .pth nella cartella dei pacchetti di Python. Python lo esegue a ogni avvio, anche se il framework non viene mai usato, e anche quando si lancia pip, che è a sua volta un programma Python. I file sono agent_framework_meta.pth (1.26.1) e af_runtime_diag.pth (1.26.2).
Il programma cerca variabili d'ambiente e file di credenziali (Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, configurazione Docker, Hugging Face, file .env e JSON). Legge anche le variabili d'ambiente degli altri programmi in esecuzione sulla stessa macchina (fino a 300): su un server di build condiviso può prendere i segreti di altri lavori.
Prova poi a farsi dare token: OIDC di Azure DevOps e token di identità gestita di Azure, chiesti al servizio interno di Azure per 12 servizi (tra cui Resource Manager, Key Vault e Storage). La 1.26.2 aggiunge i token OIDC di GitHub Actions. StepSecurity precisa che l'analisi mostra i tentativi, non che i token siano stati davvero rilasciati.
I dati, compressi e codificati, partono con una richiesta HTTPS verso un indirizzo webhook.site scritto nel codice.
Cosa controllare
Prima di tutto: non avviare Python né pip (nemmeno pip list, pip show o pip uninstall) in un ambiente che potrebbe avere le versioni colpite. Ogni avvio di Python fa ripartire il programma e rimanda le credenziali all'attaccante: lo scrivono StepSecurity, SafeDep ed Endor Labs.
Per sapere se sei colpito, i ricercatori indicano due controlli che non avviano Python: cercare 1.26.1 e 1.26.2 nei file delle dipendenze (lockfile e requirements) e nei log di build, e cercare i file agent_framework_meta.pth e af_runtime_diag.pth nelle cartelle site-packages con la ricerca file del sistema. Contano anche le installazioni fatte da una cache, da un mirror o in un'immagine container creata dal 17 novembre.
Se li trovi: isolare i computer e i server di build, interrompere i processi del programma (togliere il file .pth non ferma una raccolta già partita), ricostruire da un ambiente pulito con la 1.26.0, fissata con hash in un lockfile, e bloccare la 1.26.1 e la 1.26.2. Cercare nei log di proxy e DNS le richieste a webhook.site.
Poi ruotare (cambiare) le credenziali da un sistema pulito e controllare le identità Azure e i flussi GitHub Actions. SafeDep avverte che cambiare i soli segreti salvati non basta: la rotazione non annulla i token che il programma si è già fatto rilasciare, quindi vanno controllati anche i log di accesso delle identità usate da quell'ambiente.
Cosa non si sa
Nessuna delle fonti attribuisce l'attacco a un gruppo né sa come l'attaccante abbia ottenuto l'accesso per pubblicare. StepSecurity e SafeDep segnalano che il 17 novembre al progetto è stato aggiunto un nuovo account di manutentore, vibiret, ma nessuno conferma che sia quello usato: né PyPI né Microsoft hanno pubblicato il registro dei caricamenti. SafeDep consiglia di non installare nuove versioni di agent-framework finché Microsoft non chiarisce.
Non risultano: una dichiarazione di Microsoft, il numero di installazioni o organizzazioni colpite, l'uso dei dati rubati, la chiusura dell'indirizzo webhook.site.
A maggio era toccato a un altro pacchetto Python di Microsoft, durabletask, con tre versioni malevole (dalla 1.4.1 alla 1.4.3). Secondo SafeDep non ci sono elementi che colleghino i due casi.
Domande frequenti
Come so se sono colpito?
Se hai installato la 1.26.1 o la 1.26.2 di agent-framework, anche da una cache o in un'immagine creata dal 17 novembre 2026. Controlla i file delle dipendenze, i log di build e la presenza dei file .pth indicati sopra senza avviare Python né pip.
Basta aggiornare il pacchetto?
No. Secondo SafeDep la rotazione dei segreti non annulla i token che il programma si è già fatto rilasciare: servono ricostruzione da ambiente pulito, rotazione delle credenziali e controllo degli accessi.
Cosa ha detto Microsoft?
Nessuna delle fonti lette riporta dichiarazioni di Microsoft.
Da dove vengono questi dati
- StepSecurity — Microsoft agent-framework PyPI package compromised orari esatti, file, dati raccolti, passi di risposta, avviso su pip — letta il 19 novembre 2026
- SafeDep — Microsoft agent-framework PyPI compromise download, controlli senza avviare Python, rotazione dei token, account vibiret, durabletask — letta il 19 novembre 2026
- Endor Labs — agent-framework compromised: software supply chain attack download, file di credenziali, 12 servizi Azure, invio dei dati, cache e immagini container — letta il 19 novembre 2026
- PyPI — agent-framework versione corrente 1.26.0 (12/11/2026), 1.26.1 e 1.26.2 non più elencate — controllato il 19 novembre 2026
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro