Ransomware: cos'è e come proteggersi
Un ransomware è un virus che cifra i tuoi file — li rende illeggibili, come chiuderli in una cassaforte di cui solo chi ti ha attaccato ha la combinazione — e chiede un pagamento per restituirteli. Se ti succede: scollega subito il dispositivo da internet, non pagare e denuncia alla Polizia Postale. La difesa migliore è un backup scollegato dal PC, perché uno sempre collegato viene cifrato insieme a tutto il resto.
 Fabrizio Picco
scritta il 27 ottobre 2026 · si legge in 6 minuti
Il tuo PC si è bloccato e a schermo è comparso un messaggio che ti chiede di pagare per riavere i tuoi file — oppure hai solo sentito parlare di «ransomware» e vuoi capire di cosa si tratta prima che capiti a te. Ti spiego cos'è davvero, come entra di solito in un computer, cosa fare nei primi minuti se è già successo, e come evitarlo con poche abitudini che contano più di qualunque programma.
Cos'è un ransomware
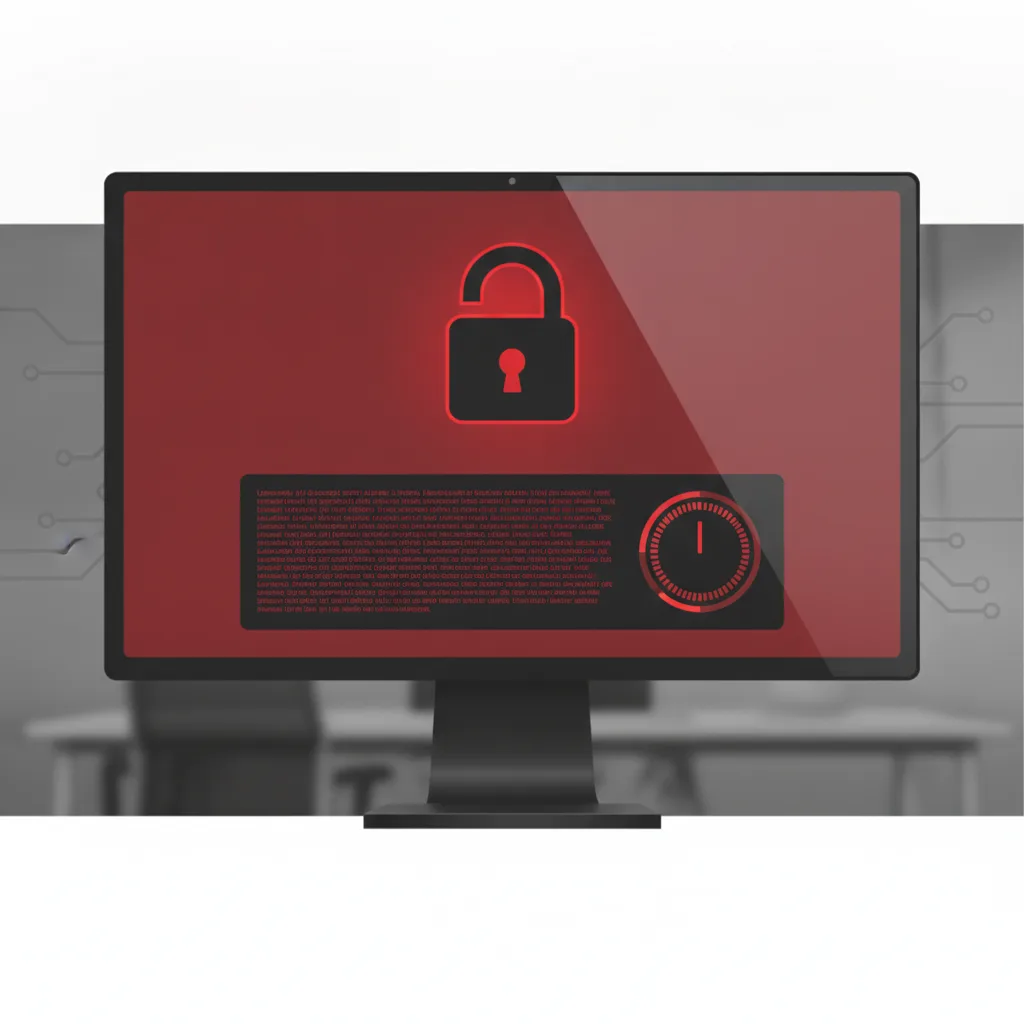
Un ransomware è un virus che entra nel tuo computer (o telefono) e cifra i tuoi file: li rende illeggibili, come se li chiudesse in una cassaforte di cui solo chi ti ha attaccato conosce la combinazione. Dopo, sullo schermo compare un messaggio che ti chiede di pagare una somma — spesso in bitcoin o un'altra criptovaluta — per avere la chiave che li riapre.
Il nome viene dall'inglese ransom, cioè «riscatto»: è, in sostanza, il rapimento dei tuoi file invece che di una persona. A differenza di molti altri virus, che cercano di restare nascosti il più a lungo possibile per rubare dati senza farsi notare, un ransomware a un certo punto vuole farsi notare: prima o poi si mostra, per convincerti a pagare. Attenzione però: i ransomware più recenti, prima di cifrare i file, spesso li copiano di nascosto sui server di chi ti ha attaccato (è la cosiddetta «doppia estorsione», usata per minacciarti di pubblicarli se non paghi) — quella fase iniziale di furto dati può restare invisibile.
Come si prende di solito
Nella grande maggioranza dei casi il ransomware entra perché qualcuno apre qualcosa che non doveva aprire — non perché il PC sia stato attaccato stando semplicemente collegato a internet.
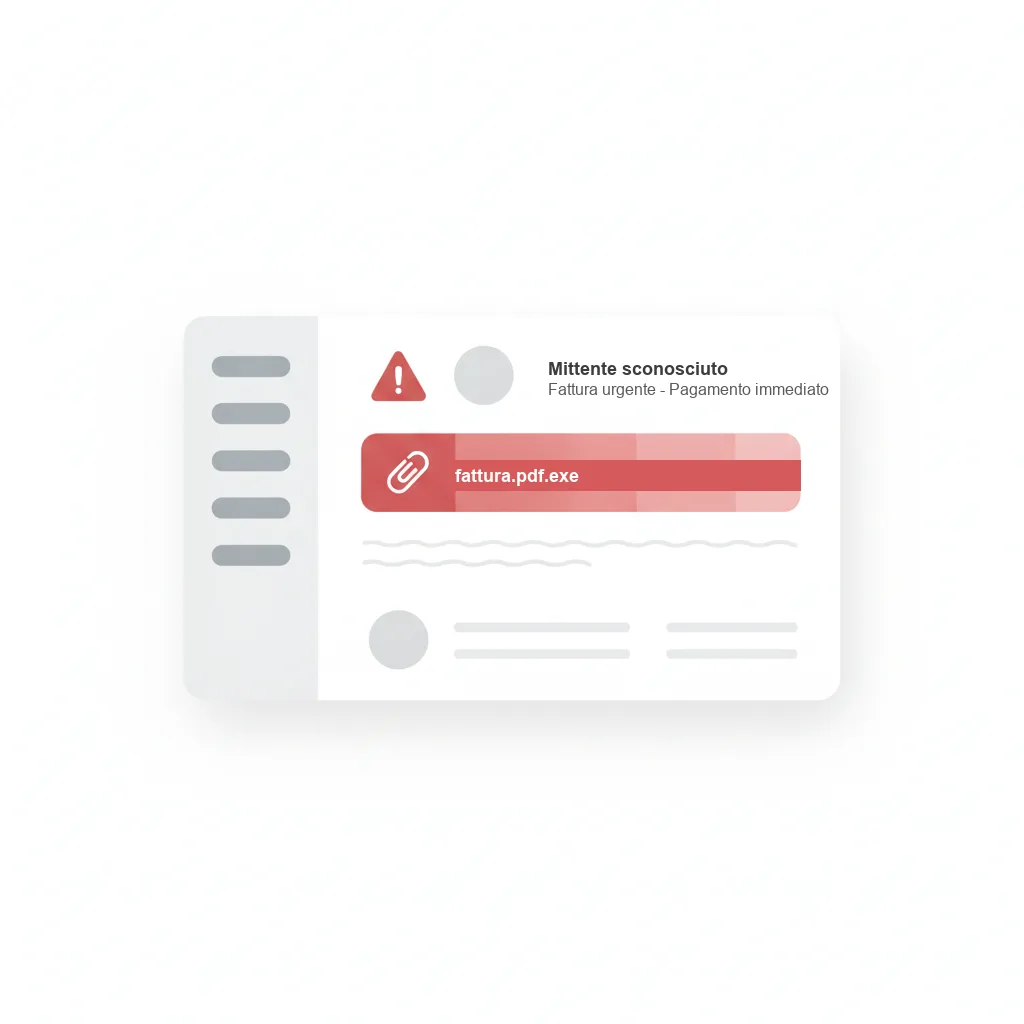
Il caso più comune è l'allegato in una email che sembra una fattura, una bolletta, un avviso di consegna di un corriere: un file Word, Excel o un archivio compresso che, una volta aperto, scarica ed esegue il virus. Funziona lo stesso con un link ricevuto per email, SMS o WhatsApp, che porta a un sito finto costruito per farti scaricare un programma.
Un'altra porta d'ingresso frequente è il software craccato o scaricato da siti che non sono quelli ufficiali: chi lo distribuisce può nascondere il ransomware dentro il programma di installazione, e sei tu stesso a lanciarlo pensando di installare qualcosa gratis.
Meno diffusa oggi ma ancora possibile è una chiavetta USB infettata, collegata al computer e lasciata partire da sola.
Cosa fare se è già successo
Se vedi comparire una richiesta di riscatto, o i tuoi file non si aprono più e hanno nomi o estensioni che non riconosci, ogni minuto conta: più aspetti, più tempo ha il virus per cifrare altri file o per propagarsi ad altri apparecchi collegati alla stessa rete (un altro PC, un disco di rete, una stampante con memoria).
- Scollega subito il dispositivo da internet e dalla rete: stacca il cavo di rete o disattiva il Wi-Fi. È indicato anche dall'Agenzia per la Cybersicurezza Nazionale (ACN) fra le azioni di risposta a un attacco: blocca il virus prima che si propaghi ad altri apparecchi.
- Se puoi evitarlo, non spegnere il computer di scatto: alcune tracce utili a un'eventuale analisi restano solo in memoria e uno spegnimento improvviso le perde. Se non sei sicuro di come gestirlo, va comunque bene scollegarlo dalla corrente: meglio quello che lasciarlo online.
- Non pagare il riscatto. È la raccomandazione esplicita della Polizia Postale, che la scrive senza mezzi termini: «non pagare il riscatto!». Pagare non garantisce che tu riceva davvero la chiave per sbloccare i file, e rischi di finire tra i bersagli di nuovi attacchi — lo stesso rischio segnalato anche dal Garante Privacy, secondo cui pagare è «solo apparentemente la soluzione più facile». L'ACN, nel suo opuscolo, non si esprime con una raccomandazione di questo tipo: riporta solo, come dato, che nel 2023 il 62% delle vittime ha negoziato con gli attaccanti. In Italia pagare non è di per sé un reato specifico, ma attenzione: se durante un'eventuale indagine neghi di aver pagato o dai informazioni false agli investigatori, rischi di commettere il reato di favoreggiamento personale (art. 378 del Codice penale) — lo spiega un'analisi legale pubblicata da Agenda Digitale, che non è una fonte normativa ufficiale. Resta comunque la scelta sconsigliata da chi se ne occupa istituzionalmente.
- Segnala l'attacco alla Polizia Postale sul portale commissariatodips.it, poi formalizza la denuncia di persona nella sede più vicina: il portale online raccoglie la segnalazione, ma non sostituisce la denuncia formale. Prepara prima uno screenshot della richiesta di riscatto, l'orario in cui te ne sei accorto e, se la conosci, l'email o il sito da cui pensi sia partito.
- Prova il servizio gratuito No More Ransom (nomoreransom.org), un progetto nato nel 2016 da Europol, dalla polizia olandese e da produttori di antivirus, a cui ha aderito anche la Polizia Postale italiana: se si riesce a riconoscere quale famiglia di ransomware ha colpito, a volte esiste già uno strumento gratuito per sbloccare i file senza pagare. Non funziona per tutte le varianti, ma è un tentativo gratuito e sicuro da provare prima di considerare qualunque altra strada.
Come prevenirlo
Con un ransomware la prevenzione conta più della cura: una volta che i file sono cifrati, nella grande maggioranza dei casi non c'è modo di riaverli senza un backup o senza pagare — scelta, come visto, sconsigliata.
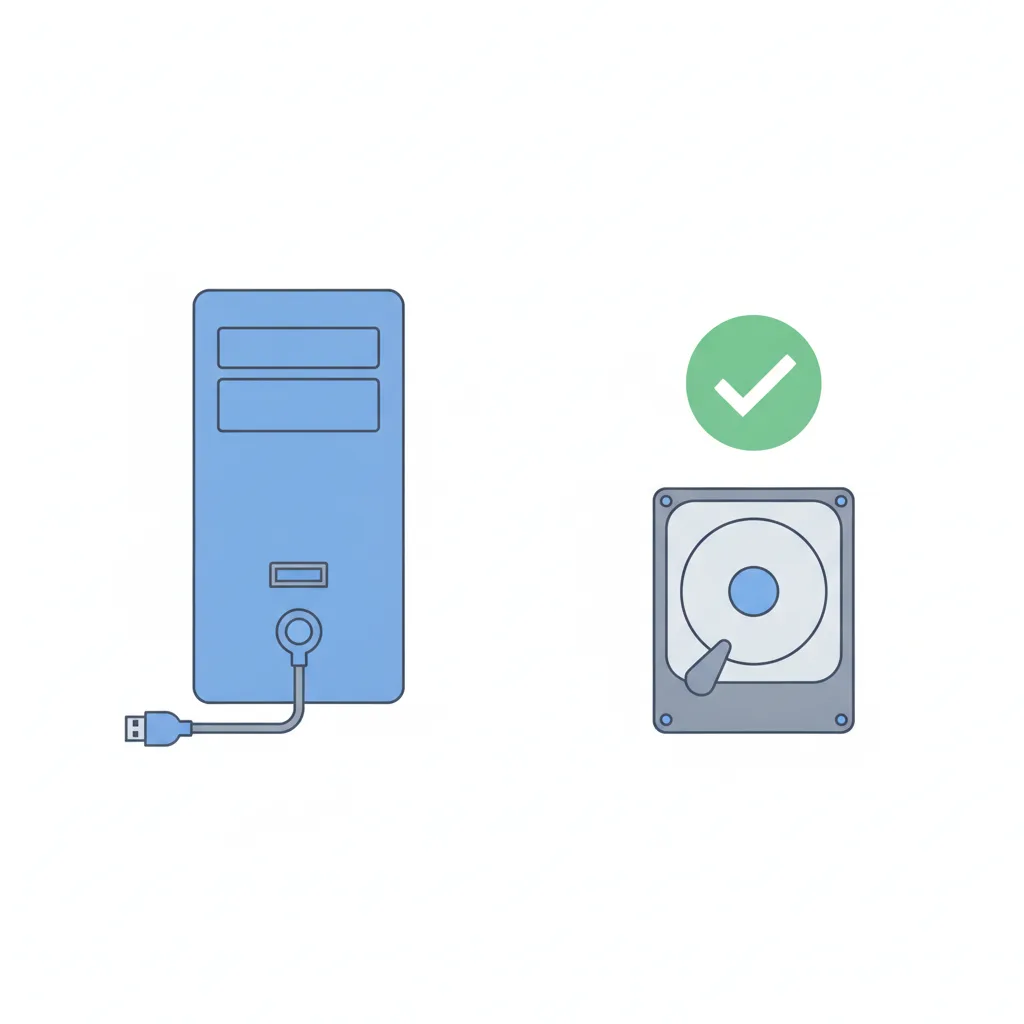
- Fai backup regolari, ma non su un disco sempre collegato al PC: se il ransomware colpisce mentre il disco è collegato, cifra anche quello, e il backup non serve più a niente. Usa un disco esterno che scolleghi dopo ogni copia, oppure un servizio cloud con «versioni» o «cronologia dei file» che ti permetta di tornare a una copia precedente all'attacco.
- Tieni aggiornati il sistema operativo e i programmi che usi: molti ransomware entrano sfruttando falle che un aggiornamento già pubblicato correggeva, ma che nessuno aveva ancora installato.
- Usa un antivirus aggiornato, con protezione in tempo reale e non solo scansioni occasionali: intercetta molti ransomware prima che riescano a cifrare i file (ne parlo nella guida sugli antivirus, collegata qui sotto).
- Non aprire allegati o link che non ti aspetti, anche se sembrano arrivare da un mittente che conosci: nel dubbio, contatta quella persona o azienda con un altro canale — una telefonata, un messaggio diretto — prima di aprire qualcosa.
Domande frequenti
Cos'è un ransomware?
È un virus che cifra i tuoi file — li rende illeggibili — e chiede un pagamento, di solito in criptovaluta, per restituirteli. A differenza di molti altri virus, alla fine si fa notare apposta, per spingerti a pagare — anche se i ransomware più recenti spesso rubano una copia dei tuoi dati di nascosto, prima di cifrarli.
Devo pagare il riscatto se mi ha colpito un ransomware?
No. È la raccomandazione esplicita della Polizia Postale («non pagare il riscatto!»): non garantisce che tu riceva davvero la chiave per sbloccare i file, e rischi di finire tra i bersagli di nuovi attacchi — un rischio segnalato anche dal Garante Privacy. L'ACN non si esprime con una raccomandazione esplicita su questo punto specifico.
Un backup su un disco esterno sempre collegato al PC mi protegge dal ransomware?
No, o non del tutto: se il disco resta sempre collegato, il ransomware che cifra i file del PC può cifrare anche quelli del backup, perché per il sistema è un'unità come le altre. Serve almeno una copia scollegata dopo ogni backup, o un servizio con versioni/cronologia a cui tornare indietro.
Dove si denuncia un attacco ransomware in Italia?
Segnala subito online su commissariatodips.it, il portale della Polizia Postale, ma è una segnalazione, non la denuncia formale: quella va fatta di persona, in una sede della Polizia Postale. Esiste anche una pre-denuncia online (denunceonline.poliziadistato.it, con SPID, CIE o l'app IO), ma è ancora sperimentale e attiva solo in alcune zone del Lazio (le questure di Rieti e Frosinone e pochi commissariati): per la maggior parte dei lettori non è ancora un'opzione disponibile.
Come si prende di solito un ransomware?
Soprattutto da un allegato o un link in una email (una finta fattura o un finto corriere), da un software scaricato da fonti non ufficiali o craccato, o — più raramente oggi — da una chiavetta USB infetta.
Da dove vengono questi dati
Dati controllati il 27 ottobre 2026.
- ACN — Agenzia per la Cybersicurezza Nazionale, opuscolo «Ransomware» (cosa fare in caso di attacco, fasi di risposta, doppia estorsione; non contiene una raccomandazione esplicita a non pagare) letto il 27 ottobre 2026
- Garante per la protezione dei dati personali — pagina «Ransomware» (definizione, perché pagare non è la soluzione semplice, backup) letta il 27 ottobre 2026
- Polizia Postale (commissariatodips.it) — campagna «No More Ransom»: «non pagare il riscatto!», misure di prevenzione (non parla di pre-denuncia online né di SPID/CIE) letta il 27 ottobre 2026
- Polizia di Stato — «Denunce online»: la pre-denuncia è sperimentale e attiva solo in alcune zone del Lazio verificata il 27 ottobre 2026
- Agenda Digitale — analisi legale (non fonte normativa ufficiale) su quando pagare un riscatto può configurare favoreggiamento personale (art. 378 c.p.) verificata il 27 ottobre 2026
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro