D-Link DGS-3130: falle zero-day senza patch negli switch
D-Link ha avvisato di più falle zero-day (senza ancora una correzione) negli switch gestiti DGS-3130, in parte nel protocollo DDP; la notizia è del 6 novembre 2026. Per ora la difesa è disattivare DDP e chiudere l'accesso alla gestione dello switch.
 Fabrizio Picco
aggiornata il 6 novembre 2026 · si legge in 3 minuti
Se in ufficio o in un piccolo studio hai uno switch D-Link della serie DGS-3130, questa notizia ti riguarda. Il ricercatore che ha trovato le falle le ha riprodotte sul modello DGS-3130-30TS (revisione hardware B1); D-Link sta ancora verificando se riguardano anche gli altri modelli della serie. Trovi cosa ha detto D-Link, cosa non si sa ancora e cosa fare adesso.
Cosa ha annunciato D-Link
D-Link ha pubblicato l'avviso ufficiale SAP10523 il 6 novembre 2026 (la segnalazione era arrivata il 2 novembre): gli switch gestiti DGS-3130 hanno più falle senza correzione disponibile. Lo stato di risoluzione indicato da D-Link è «Partial» (parziale). Il ricercatore ha riprodotto più condizioni sul modello DGS-3130-30TS esaminato, revisione hardware B1, sulle versioni firmware 2.00.B014, 2.00.B034, 2.04.000 e 2.04.001 (non tutte le falle riguardano necessariamente ogni versione); D-Link indica questo modello come «segnalazione sotto indagine» — non lo conferma ancora formalmente — e sta ancora verificando gli altri modelli della serie e le altre piattaforme di switching.
Le falle principali sono nel D-Link Discovery Protocol (DDP) e riguardano autenticazione, controllo degli accessi e gestione delle informazioni. Separatamente, D-Link cita anche, come segnalazioni aggiuntive ancora in valutazione, possibili problemi nella configurazione sicura di SSH, nella protezione delle credenziali del sistema operativo e nella protezione del firmware e del materiale crittografico incorporato: per questo disattivare DDP da solo non basta. Le falle principali le ha trovate Giresh Kumar Enugu, ingegnere di rete (Network Engineer III) di Spectrum Community Solutions.
Secondo D-Link, chi le sfrutta potrebbe ottenere accesso non autorizzato alle funzioni amministrative, leggere dati di configurazione, cambiare credenziali, rubare le stringhe community SNMP (le «password» del protocollo di monitoraggio), resettare il dispositivo o interrompere il servizio.
Cosa fare adesso
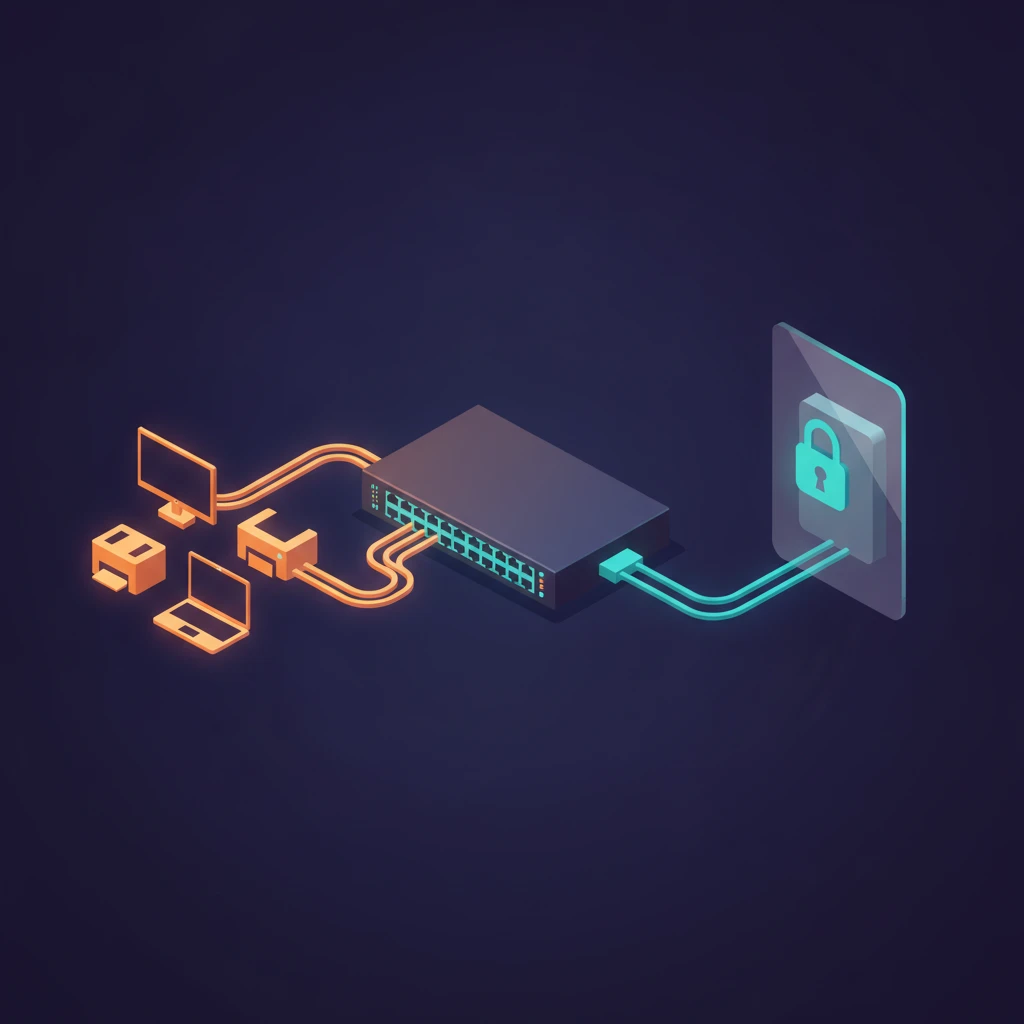
Una correzione non c'è. Queste sono le misure provvisorie indicate direttamente dall'avviso ufficiale D-Link, in ordine di priorità.
- Attenzione prima del primo passo: D-Link avverte che disattivare DDP può interrompere il discovery di rete o i flussi di gestione che dipendono da questo protocollo — controlla prima se lo usi.
- Disattiva DDP (priorità immediata): comando
no ddpin modalità di configurazione globale e su ogni interfaccia dove è attivo; verifica conshow ddpe salva la configurazione assicurandoti che resti dopo un riavvio. - Togli le community SNMP predefinite (priorità immediata): elimina «public» e «private» e le altre non necessarie. Se ti serve SNMP, usa SNMPv3 con autenticazione e cifratura, limitato agli host autorizzati. D-Link precisa che togliere le community da sola non risolve la fuga di dati del protocollo DDP: serve comunque disattivarlo. Nota pratica nostra, non di D-Link: se hai un sistema di monitoraggio collegato via SNMP, aggiornalo prima di togliere le community, o rischi di perdere la visibilità sulla rete.
- Limita l'accesso alla gestione (priorità immediata): consenti SSH, interfaccia web e SNMP solo a sistemi di gestione autorizzati, mai esposti su Internet; usa un firewall e disattiva i servizi non necessari.
- Verifica e monitora (consigliato): tieni backup verificati della configurazione, controlla le credenziali amministrative e i log — riavvii, modifiche, interfacce disattivate, ripristini di fabbrica.
- Segui gli aggiornamenti firmware: al momento non esiste ancora una correzione.
Cosa non si sa
Fonti lette per intero: l'avviso ufficiale D-Link SAP10523 e BleepingComputer (6 novembre 2026), che riporta lo stesso avviso. Non è una fonte sola nel senso tecnico — l'avviso è la fonte primaria — ma manca ancora una conferma indipendente da un terzo soggetto (per esempio il ricercatore che ha trovato le falle).
Non risulta nelle fonti lette: identificativi CVE pubblici (D-Link dice che alcuni sono stati richiesti o sono riservati, non ancora divulgati), punteggio di gravità (CVSS), l'elenco completo definitivo dei modelli e dei firmware interessati, una data per la correzione, se le falle siano già sfruttate in attacchi reali, se per ognuna serva autenticarsi. D-Link sta ancora esaminando anche la configurazione SSH, la protezione delle credenziali del sistema operativo e la cifratura del firmware e le chiavi crittografiche incorporate.
Contesto: a settembre D-Link aveva già avvisato di un altro zero-day di massima gravità, CVE-2026-86296, sui router DIR-822A, definiti «legacy», con un exploit dimostrativo pubblico e senza correzione (BleepingComputer).
Domande frequenti
Il mio router di casa D-Link è coinvolto?
L'avviso parla degli switch DGS-3130. Se hai un DIR-822A vale un altro avviso, di settembre: zero-day di massima gravità (CVE-2026-86296), con exploit dimostrativo pubblico e senza correzione; BleepingComputer definisce il router «legacy».
C'è già una correzione?
No. D-Link dice che pubblicherà nuovo firmware, senza indicare quando.
Da dove vengono questi dati
- D-Link — avviso ufficiale SAP10523 (6 novembre 2026) letta per intero — fonte primaria
- BleepingComputer — D-Link warns of multiple zero-days in DGS-3130 Series switches (6 novembre 2026) letta per intero
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro