Attacco DDoS: cos'è e come proteggersi
Un attacco DDoS rende un sito, un server o un servizio online irraggiungibile, sommergendolo di richieste inviate insieme da migliaia di dispositivi infettati — una botnet — controllati a distanza da un attaccante. A differenza del DoS, che parte da un solo apparecchio, un DDoS arriva da tantissime fonti insieme: bloccarne una non serve a niente. La difesa più alla portata di tutti è un servizio anti-DDoS o una CDN davanti al sito, attivato prima che serva.
 Fabrizio Picco
scritta il 27 ottobre 2026 · si legge in 7 minuti
Il tuo sito, il server del gioco a cui giochi o un servizio che usi ogni giorno è improvvisamente lentissimo o del tutto irraggiungibile, e ti chiedi se dietro ci sia un attacco DDoS — oppure ne hai solo sentito parlare e vuoi capire di cosa si tratta prima che ti riguardi davvero. Ti spiego cos'è, come funziona, chi viene colpito di solito e perché, i segnali per riconoscerlo, cosa puoi fare per proteggerti anche se gestisci solo un piccolo sito, e a chi rivolgerti se ti succede.
Cos'è un attacco DDoS, e come funziona
Un attacco DDoS (dall'inglese Distributed Denial of Service, «interruzione del servizio distribuita») punta a rendere un sito, un server o un servizio online irraggiungibile o troppo lento per essere usato, sommergendolo di richieste fino a saturarne la capacità di rispondere.
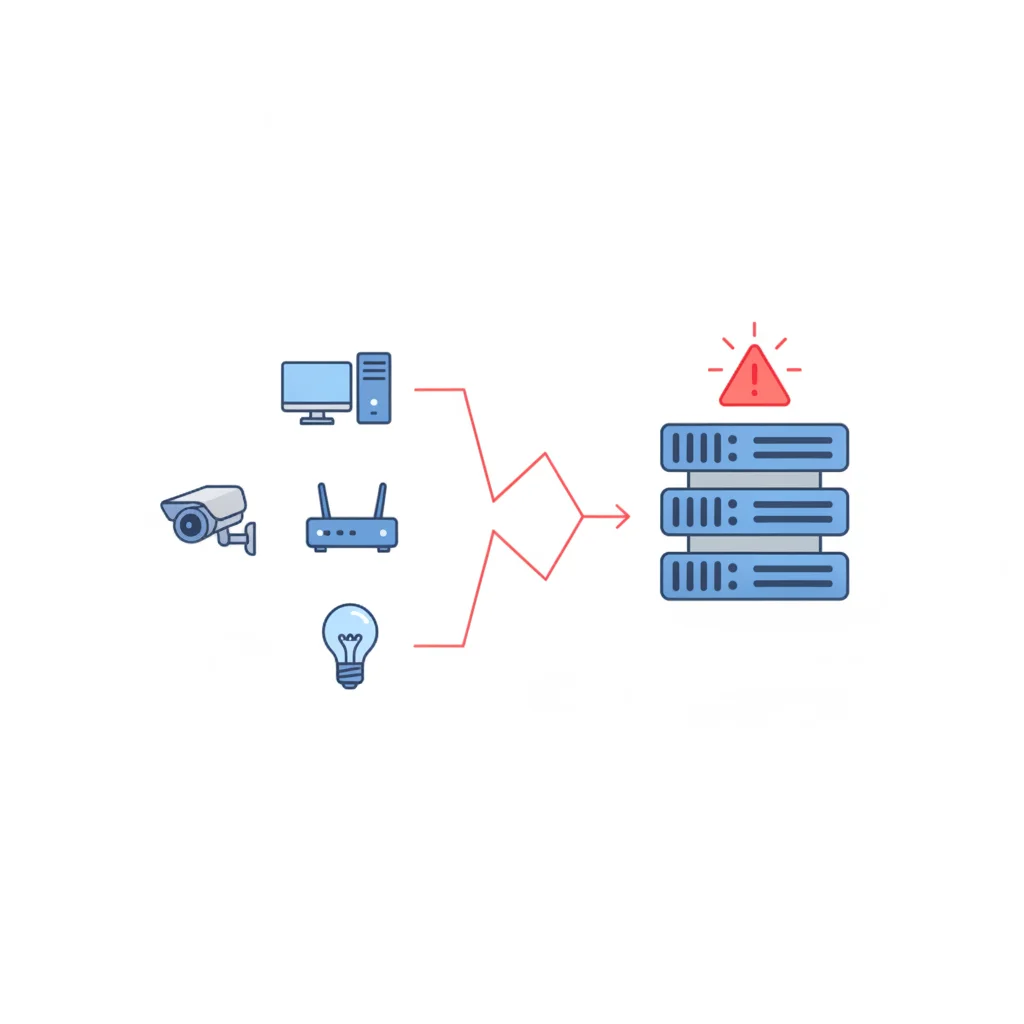
Dietro un attacco del genere c'è quasi sempre una botnet: una rete di dispositivi infettati da un virus — computer, router di casa, telecamere e altri apparecchi collegati a internet — che un attaccante controlla a distanza, spesso senza che i proprietari se ne accorgano. Con un solo comando, l'attaccante fa inviare a tutti questi dispositivi insieme traffico verso lo stesso bersaglio.
La differenza con un semplice DoS (Denial of Service, senza la «D» di «distribuito») sta proprio qui: un DoS parte da un solo computer, ed è relativamente facile da bloccare, perché basta impedire a quell'indirizzo di raggiungere il server. Un DDoS arriva invece da migliaia o milioni di indirizzi diversi, spesso sparsi in tutto il mondo: bloccarne uno non cambia nulla, e il traffico complessivo può superare anche la capacità di server ben dimensionati.
Chi viene colpito di solito, e perché
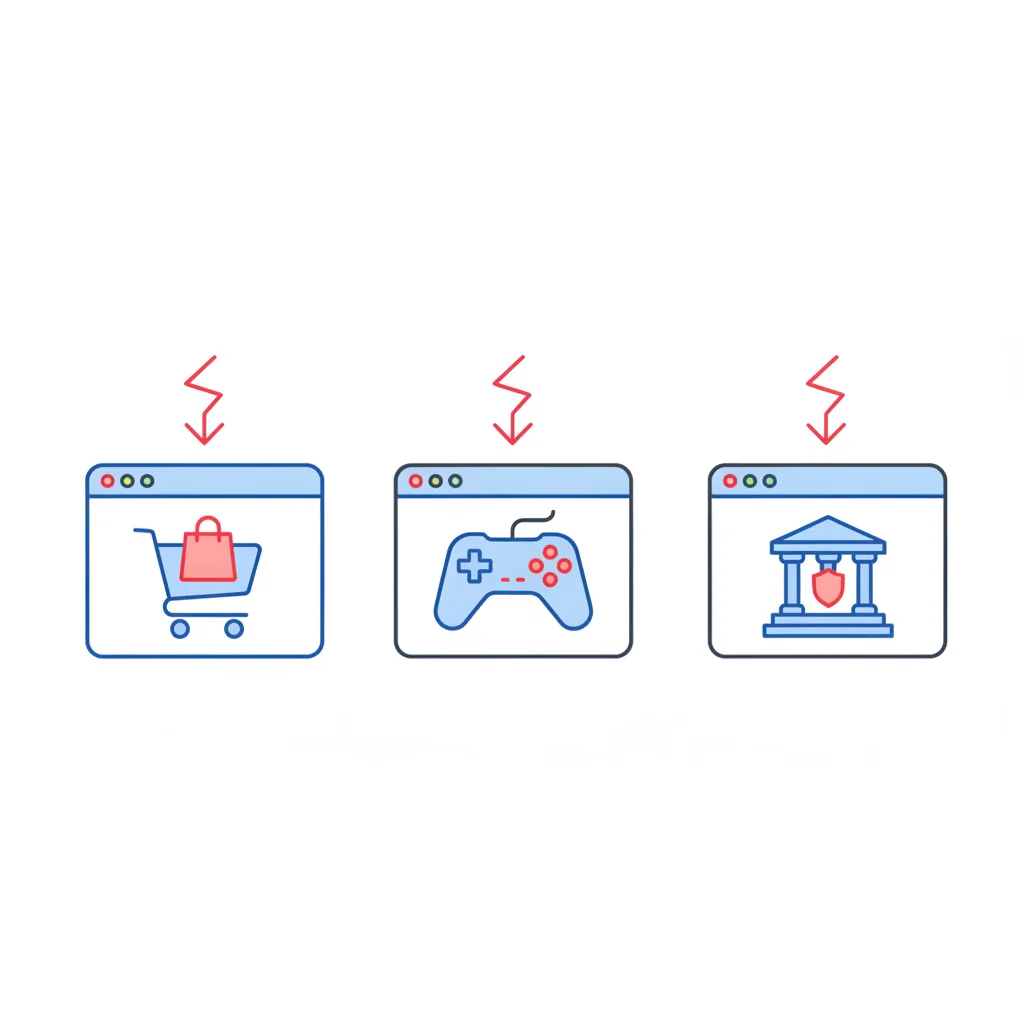
Chi lancia un attacco DDoS sceglie il bersaglio quasi sempre per uno di questi motivi: soldi, concorrenza, protesta o rivalità personale.
| Chi viene colpito | Perché |
|---|---|
| Siti e negozi online aziendali | Estorsione (si chiede un pagamento per fermare l'attacco, spesso nei giorni di saldi o di maggiore traffico) oppure sabotaggio dalla concorrenza |
| Server di giochi online | Rivalità fra giocatori o clan, vendette personali, o per dimostrare di saperlo fare — spesso affittando l'attacco da un servizio «booter» a pagamento, illegale |
| Enti pubblici e infrastrutture critiche | Proteste politiche («hacktivismo») o attacchi pensati per mettere in difficoltà un servizio simbolico, più che per rubare dati |
| Provider di hosting, DNS o servizi cloud | Colpendone uno solo si mettono giù, insieme, tutti i siti e i servizi che si appoggiano a lui |
I segnali di un attacco in corso
Nessuno di questi segnali, da solo, prova con certezza un attacco DDoS: un sito può essere lento anche per tanti altri motivi. Ma insieme, e senza una spiegazione più semplice, sono un indizio da prendere sul serio.
- Il sito o il servizio diventa lentissimo o del tutto irraggiungibile, senza una causa evidente: nessuna manutenzione programmata, nessuna promozione o evento che giustifichi un picco di traffico normale.
- Se gestisci tu il server: l'uso di CPU, memoria e banda sale all'improvviso e resta alto, spesso insieme a un numero enorme di connessioni aperte da indirizzi IP mai visti prima (o, al contrario, da pochissimi indirizzi che mandano una quantità di richieste innaturale).
- Il pannello di amministrazione o la posta sullo stesso server smettono di rispondere insieme al sito: è un segno che il problema non è del solo sito, ma della connessione del server nel suo complesso.
- Il tuo hosting o provider ti contatta per segnalare traffico anomalo, o sospende temporaneamente il servizio a scopo precauzionale: spesso se ne accorge lui per primo, prima ancora dei tuoi visitatori.
- Se giochi online: ti disconnetti improvvisamente da una partita mentre tutti gli altri restano collegati, magari ripetutamente nello stesso periodo. È il segno tipico di un attacco mirato al tuo indirizzo IP personale, non al server di gioco.
Come proteggersi, da privato o piccola azienda
La difesa più efficace contro un DDoS si prepara prima che arrivi, non durante: con la sommersione già in corso, le opzioni per un privato o una piccola azienda si riducono parecchio.
- Metti il sito dietro un servizio anti-DDoS o una CDN (ad esempio Cloudflare, che ha un piano gratuito con una protezione di base): il traffico passa prima dai loro server, che filtrano quello sporco prima che arrivi al tuo, mentre il traffico vero continua a passare.
- Chiedi al tuo hosting che protezione anti-DDoS include già, prima di cercare un servizio esterno: molti piani, anche quelli economici, ce l'hanno già inclusa.
- Configura un limite al numero di richieste che il server accetta da uno stesso indirizzo in poco tempo (il cosiddetto rate limiting): rallenta chi manda troppe richieste insieme, senza bloccare i visitatori normali.
- Tieni aggiornati router, telecamere e altri dispositivi collegati a internet in casa o in ufficio, e cambia le password predefinite: sono il bersaglio preferito per reclutare dispositivi dentro una botnet, anche quando il bersaglio finale dell'attacco non sei tu.
- Se sei un giocatore preso di mira personalmente: non cliccare link mandati da avversari o sconosciuti (sono il modo più comune per farsi rubare l'indirizzo IP, i cosiddetti «IP logger»), evita di ospitare tu le partite in modalità peer-to-peer, valuta una VPN mentre giochi se è un problema ricorrente, o chiedi al tuo operatore un nuovo indirizzo IP.
Cosa fare se sei vittima: a chi segnalarlo
Se l'attacco è già in corso, la prima mossa conta più di qualunque altra: chi può aiutarti davvero in quei minuti è quasi sempre chi gestisce l'infrastruttura, non tu da solo.
- Se gestisci un sito o un server, contatta subito il tuo hosting o provider: ha gli strumenti e la visione d'insieme del traffico che tu da solo non hai, ed è spesso lui a poter filtrare l'attacco alla fonte.
- Conserva le prove: l'orario preciso in cui è iniziato, screenshot dei grafici di traffico o delle statistiche del pannello di controllo, ed eventuali messaggi di rivendicazione o richiesta di pagamento ricevuti.
- Segnala l'attacco alla Polizia Postale, l'organo competente in Italia per i reati informatici, e valuta con il tuo hosting o con un consulente se formalizzare una denuncia.
- Se l'attacco riguarda un ente pubblico o un'infrastruttura critica, va coinvolto anche il CSIRT Italia, la struttura dell'Agenzia per la Cybersicurezza Nazionale (ACN) che si occupa della risposta agli incidenti informatici su questo tipo di bersagli — per il sito o il server di un privato o di una piccola azienda, il riferimento resta la Polizia Postale.
È reato in Italia? Cosa dice la legge
In Italia non esiste un reato chiamato letteralmente «DDoS», ma il tipo di danno che provoca rientra in reati già previsti dal Codice Penale.
Il reato più vicino è il danneggiamento di sistemi informatici o telematici (art. 635-quater del Codice Penale), che punisce chi rende inutilizzabile, anche solo in parte, un sistema informatico o telematico altrui, o ne ostacola gravemente il funzionamento — esattamente l'effetto di un attacco DDoS riuscito.
Chi crea, vende o affitta gli strumenti per farlo — i servizi noti come «booter» o «stresser», pubblicizzati online a poco prezzo come finti test di sicurezza — rischia inoltre il reato previsto dall'art. 635-quater.1 del Codice Penale, sulla diffusione di apparecchiature o programmi diretti a danneggiare un sistema informatico: un articolo introdotto dalla legge 90/2024 (in vigore dal 17 luglio 2024), che ha preso il posto del vecchio art. 615-quinquies, abrogato dalla stessa legge. Chi li usa, anche solo per «provare» contro un amico o un avversario di gioco, commette comunque il reato di danneggiamento visto sopra.
Domande frequenti
Cos'è un attacco DDoS?
È un attacco informatico che rende un sito, un server o un servizio online irraggiungibile o troppo lento, sommergendolo di richieste inviate insieme da migliaia di dispositivi infettati — una botnet — controllati a distanza da un attaccante.
Che differenza c'è fra DoS e DDoS?
Un DoS (senza la «D» di «distribuito») parte da un solo computer, ed è relativamente facile da bloccare. Un DDoS arriva invece da migliaia o milioni di dispositivi diversi insieme: bloccare un solo indirizzo non serve a niente, e il traffico complessivo può superare anche server ben dimensionati.
Come si riconosce un attacco DDoS in corso?
Il segnale più comune è un sito o un servizio che diventa improvvisamente lentissimo o irraggiungibile senza una causa evidente. Chi gestisce il server vede anche un uso anomalo di CPU, memoria e banda, spesso insieme a connessioni da un numero enorme di indirizzi IP diversi.
Come ci si protegge da un attacco DDoS, da privato o piccola azienda?
Il passo più alla portata di tutti è mettere il sito dietro un servizio anti-DDoS o una CDN (molti hanno un piano gratuito), che filtra il traffico sporco prima che arrivi al server. Conviene anche chiedere all'hosting che protezione include già, e tenere aggiornati router e altri dispositivi di casa, spesso reclutati nelle botnet.
Il DDoS è reato in Italia? A chi si denuncia?
Sì: rientra nel reato di danneggiamento di sistemi informatici previsto dal Codice Penale. Si segnala alla Polizia Postale; se il bersaglio è un ente pubblico o un'infrastruttura critica, va coinvolto anche il CSIRT Italia, parte dell'Agenzia per la Cybersicurezza Nazionale (ACN).
Da dove vengono questi dati
- ACN/CSIRT Italia — «Attacchi DDoS - Tipologie e azioni di mitigazione» (BL01/220520/CSIRT-ITA): definizione ufficiale, le tre categorie di attacco (volumetrico, esaurimento di stato, applicativo) e le mitigazioni raccomandate Pagina ufficiale ACN, letta dal vivo il 27 ottobre 2026
- Brocardi — Art. 635-quater del Codice Penale: danneggiamento di sistemi informatici o telematici Letta dal vivo il 27 ottobre 2026
- Brocardi — Art. 635-quater.1 del Codice Penale (introdotto dalla L. 90/2024): testo e pena della diffusione di strumenti per danneggiare un sistema informatico Letta dal vivo il 27 ottobre 2026
- Cloudflare — pagina ufficiale del piano gratuito «The Free Plan provides free SSL, CDN, DDoS protection and more» — letta dal vivo il 27 ottobre 2026
- Commissariato di P.S. online — modulo per segnalare un attacco informatico Pagina precisa di segnalazione, non la home del portale (la guida sul ransomware cita un'altra pagina dello stesso portale, sulla campagna No More Ransom) — letta dal vivo il 27 ottobre 2026
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro