Certificato SSL: cos'è, perché serve e come averlo gratis
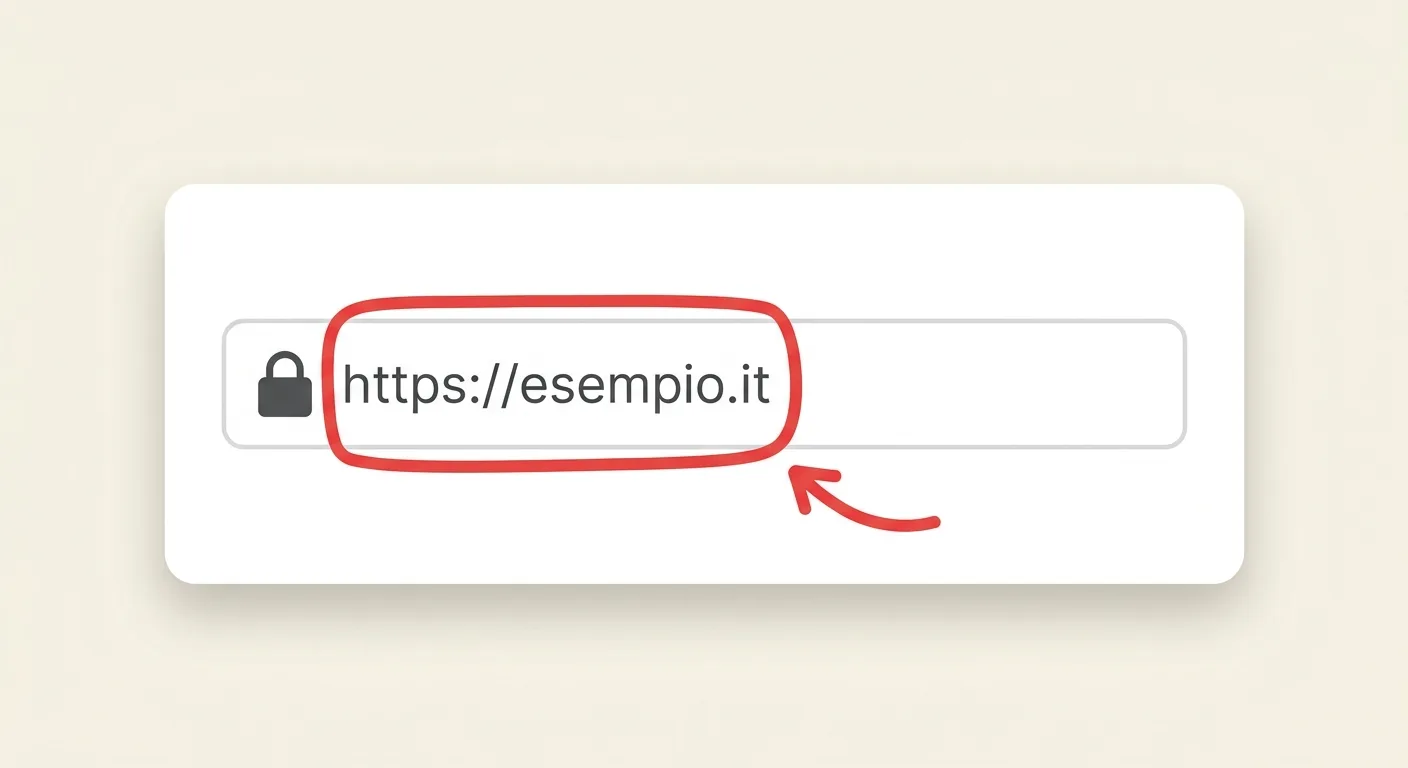
Il lucchetto e https nella barra degli indirizzi dicono che la connessione fra te e il sito è cifrata: nessuno nel mezzo può leggerla o modificarla. Non dicono che il sito sia onesto — quello lo devi valutare tu. Il certificato si chiama SSL o TLS (stesso concetto, TLS è la versione oggi davvero in uso), si ottiene quasi sempre gratis con Let's Encrypt, e molti pannelli di hosting lo attivano da soli con un clic.
 Fabrizio Picco
scritta il 26 ottobre 2026 · si legge in 7 minuti
Gestisci un sito, un blog o un piccolo negozio online e hai sentito dire che ti serve un «certificato SSL», oppure il tuo hosting ti ha avvisato che quello che hai sta per scadere. Non devi essere un tecnico per capirlo: ti spiego cos'è davvero quel lucchetto nella barra degli indirizzi, cosa protegge (e cosa non protegge), come si ottiene oggi — di solito gratis — e come controllare in trenta secondi se il tuo sito ne ha uno valido.
Cos'è un certificato SSL/TLS, e cosa significa il lucchetto
Quando apri un sito e vedi un lucchetto chiuso vicino all'indirizzo, e l'indirizzo comincia con https (la «s» sta per «secure»), vuol dire che il tuo browser e quel sito si sono scambiati un certificato: un documento digitale che permette di verificare che il server sia davvero quello del dominio che stai visitando, e di cifrare tutto quello che passa tra i due. Il nome storico è SSL (Secure Sockets Layer); la tecnologia che fa davvero il lavoro oggi si chiama TLS (Transport Layer Security), versione più moderna e sicura — nel linguaggio comune i due nomi si usano come sinonimi, e in questa guida farò lo stesso.
Cosa cifra davvero: secondo la documentazione tecnica di Mozilla, tre garanzie, né una di più. Cifratura: i dati che viaggiano non si possono leggere lungo la strada. Integrità: nessuno può modificarli senza che si veda. Autenticazione: il tuo browser può verificare che il server sia davvero quello del dominio scritto nella barra degli indirizzi.
Cosa non garantisce: che il sito dietro quel lucchetto sia onesto, che il negozio sia serio, o che quello che ci scrivi sopra sia vero. Il certificato dice solo «stai parlando, in modo protetto, col proprietario di questo dominio» — non dice chi sia quel proprietario né cosa faccia dei tuoi dati una volta arrivati. Un sito di truffa può benissimo avere un certificato valido: un certificato gratuito è alla portata di chiunque registri un dominio, truffatori compresi.
Perché un sito ne ha bisogno
La prima ragione è la fiducia di chi visita il sito: la maggior parte delle persone riconosce ormai il lucchetto — o la sua assenza — come segnale minimo di affidabilità. Su un sito che vende qualcosa o chiede dati personali, non averlo spaventa chi deve decidere se fidarsi, prima ancora di leggere una riga di testo.
La seconda è che i browser lo segnalano in modo esplicito. Google Chrome mostra la scritta «Non sicuro» nella barra degli indirizzi per ogni sito raggiunto senza cifratura, e da Chrome 154 (settembre 2026) chiede conferma prima ancora di aprire un sito senza HTTPS — di serie, per tutti, non più solo con un'opzione da attivare a mano (fonte ufficiale Google Chrome). Anche Firefox e Safari segnalano i siti senza HTTPS, anche se non arrivano a chiedere conferma prima di aprirli come fa ora Chrome.
La terza è il posizionamento su Google, ma qui va detta la cosa giusta, senza esagerare: nel 2014 Google ha dichiarato ufficialmente di usare HTTPS come segnale di ranking, definendolo però un segnale «molto leggero» — all'epoca riguardava meno dell'1% delle ricerche nel mondo e pesava meno di un contenuto di qualità.
Nella documentazione attuale sulla «page experience», Google conferma che la sicurezza della connessione fa parte dell'esperienza del sito, ma chiarisce che, a parte le misure di velocità e stabilità della pagina (i Core Web Vitals), questi aspetti «non aiutano direttamente il sito a posizionarsi più in alto» nei risultati di ricerca.
Come si ottiene (quasi sempre gratis)
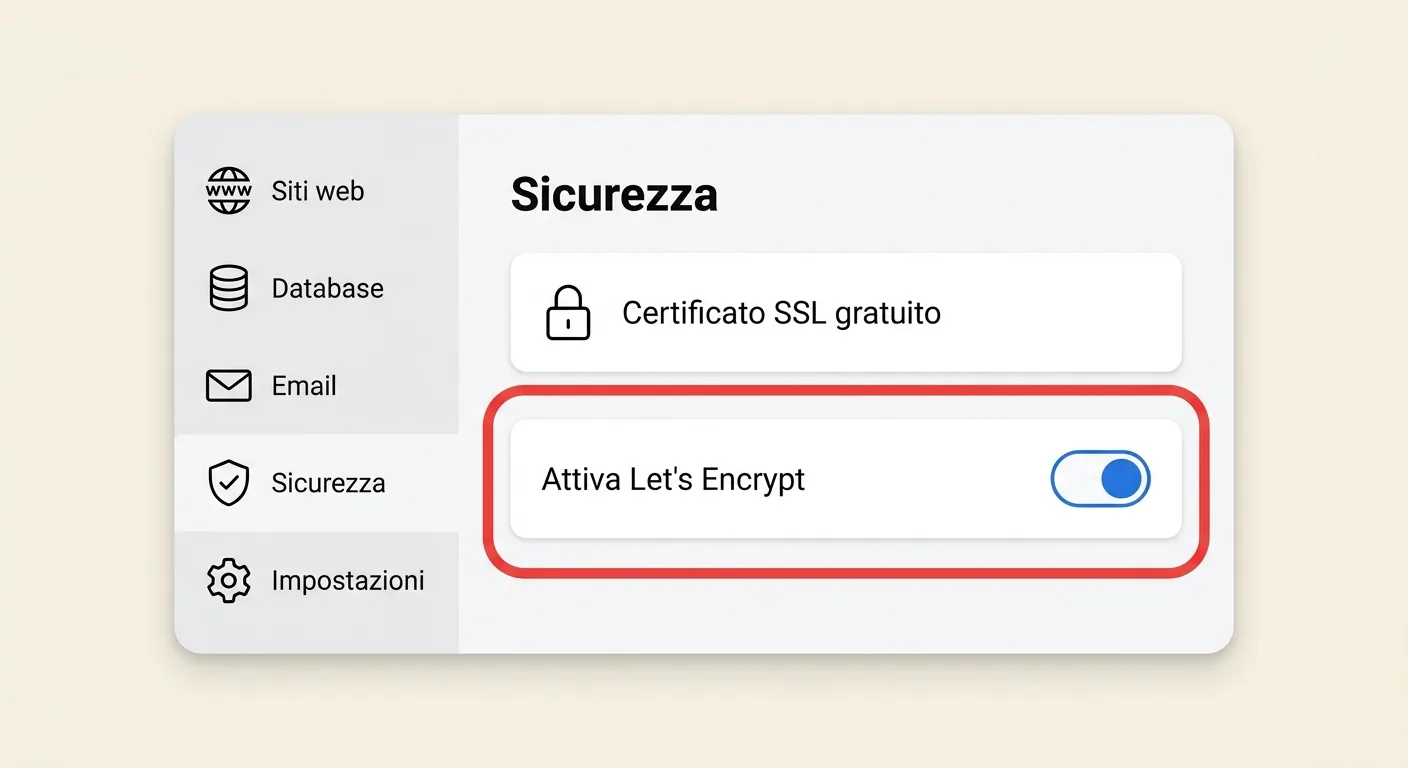
Oggi, nella grande maggioranza dei casi, un certificato valido si ottiene gratis con Let's Encrypt: un'autorità di certificazione no-profit che rilascia certificati gratuiti e automatizzati a chiunque abbia un dominio. Non devi installare niente a mano: quasi tutti i pannelli di hosting hanno già una voce come «Certificato SSL gratuito» o «Let's Encrypt» da attivare con un clic. Se il tuo sito è gestito direttamente da te su un server senza pannello, serve un programma che parli con Let's Encrypt (il più diffuso si chiama Certbot) — un caso tecnico, da far fare a chi gestisce quel server.
L'altra strada, pensata per chi vuole anche altri servizi oltre al certificato, è Cloudflare: un servizio con un piano gratuito che si mette «davanti» al sito per proteggerlo dagli attacchi e velocizzarlo, e che include di default un certificato SSL gratuito (il suo nome ufficiale è «Universal SSL»).
La differenza pratica fra un sito semplice e uno aziendale: per un blog o un piccolo negozio, Let's Encrypt tramite l'hosting basta — cifra tutto il percorso dal visitatore al tuo server, senza configurazione aggiuntiva.
Per un sito che usa già Cloudflare serve un'attenzione in più: oggi la modalità di partenza per un dominio nuovo è di norma «Automatic SSL/TLS», che sceglie da sola la configurazione più sicura possibile. Nella modalità più semplice, chiamata «Flexible» (ancora in uso su siti più vecchi), Cloudflare cifra solo il tratto fra il visitatore e Cloudflare, e lascia in chiaro l'ultimo tratto fra Cloudflare e il tuo server vero e proprio.
La stessa Cloudflare, nella sua documentazione ufficiale, raccomanda esplicitamente le modalità «Full» o «Full (strict)». La differenza conta: Full cifra l'intero percorso ma accetta qualunque certificato sul server, anche uno autofirmato, senza controllarlo; solo Full (strict) richiede che quel certificato sia valido (può essere lo stesso Let's Encrypt) — è la modalità davvero sicura, le altre due lasciano un punto debole.
Cosa succede quando scade, e chi lo deve rinnovare
I certificati Let's Encrypt durano oggi 90 giorni — una scelta voluta, non un limite tecnico: la stessa Let's Encrypt la spiega come un modo per limitare il danno se un certificato viene rubato o rilasciato per errore, e per spingere tutti verso il rinnovo automatico invece che a mano. Let's Encrypt consiglia di rinnovare quando restano 30 giorni alla scadenza (cioè ogni 60 giorni). La durata sta per accorciarsi: dal 10 febbraio 2027 il profilo di partenza passerà a certificati da 64 giorni, poi a 45 giorni dal 16 febbraio 2028 (chi sceglie già oggi il profilo opzionale «tlsserver» ha certificati da 45 giorni dal 13 maggio 2026). Chi usa il rinnovo automatico non deve fare nulla di diverso: il sistema si adatta da solo alla nuova durata.
Nella pratica, oggi, per chi usa un pannello di hosting con Let's Encrypt integrato o un programma come Certbot, il rinnovo è automatico: il sistema controlla da solo quanto manca alla scadenza e rinnova il certificato senza che tu debba fare niente. Il caso in cui serve intervenire a mano è quando qualcuno ha configurato il server senza attivare il rinnovo automatico, o quando il certificato viene da un fornitore che richiede un rinnovo manuale (più raro, di solito a pagamento) — e anche i certificati a pagamento oggi durano meno di quanto si pensi: ogni certificato pubblico emesso dal 15 marzo 2026 in poi, a pagamento o gratuito, non può durare più di 200 giorni (chi aveva già un certificato emesso prima resta valido fino alla sua scadenza originale, al massimo 398 giorni); il tetto per i nuovi certificati scende a 100 giorni dal 15 marzo 2027.
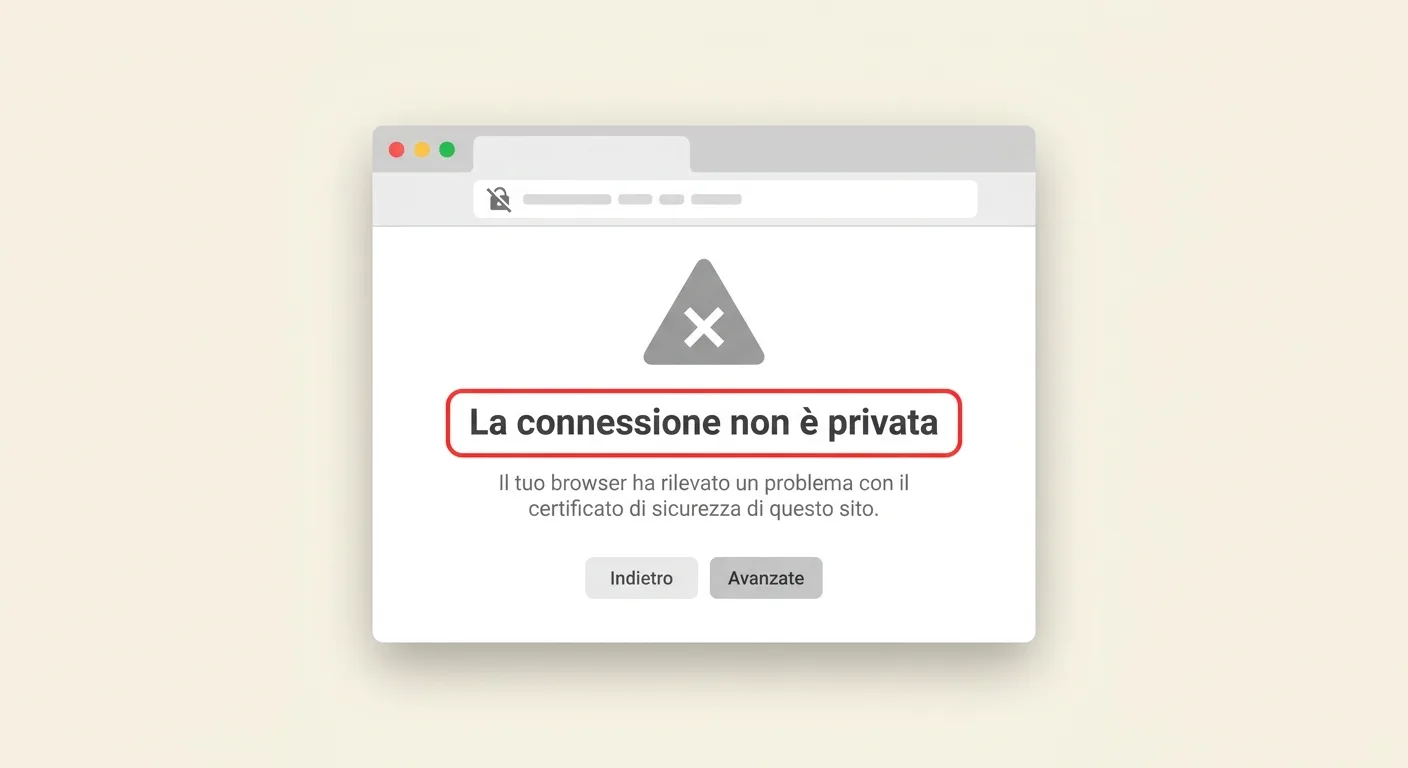
Se il certificato scade senza essere rinnovato, chi visita il tuo sito non vede più semplicemente un lucchetto assente: i browser mostrano un avviso a piena pagina (su Chrome, «La connessione non è privata») che blocca l'accesso diretto e richiede un passaggio in più per entrare comunque — un ostacolo che fa scappare la maggior parte dei visitatori, specie su un sito che vende qualcosa.
Come controllare se il tuo sito ha un certificato valido
Il controllo più semplice lo fai dal browser, in meno di un minuto, seguendo la stessa procedura indicata nella pagina ufficiale di supporto di Google Chrome — il browser più usato, e anche quello con l'interfaccia cambiata più di recente.
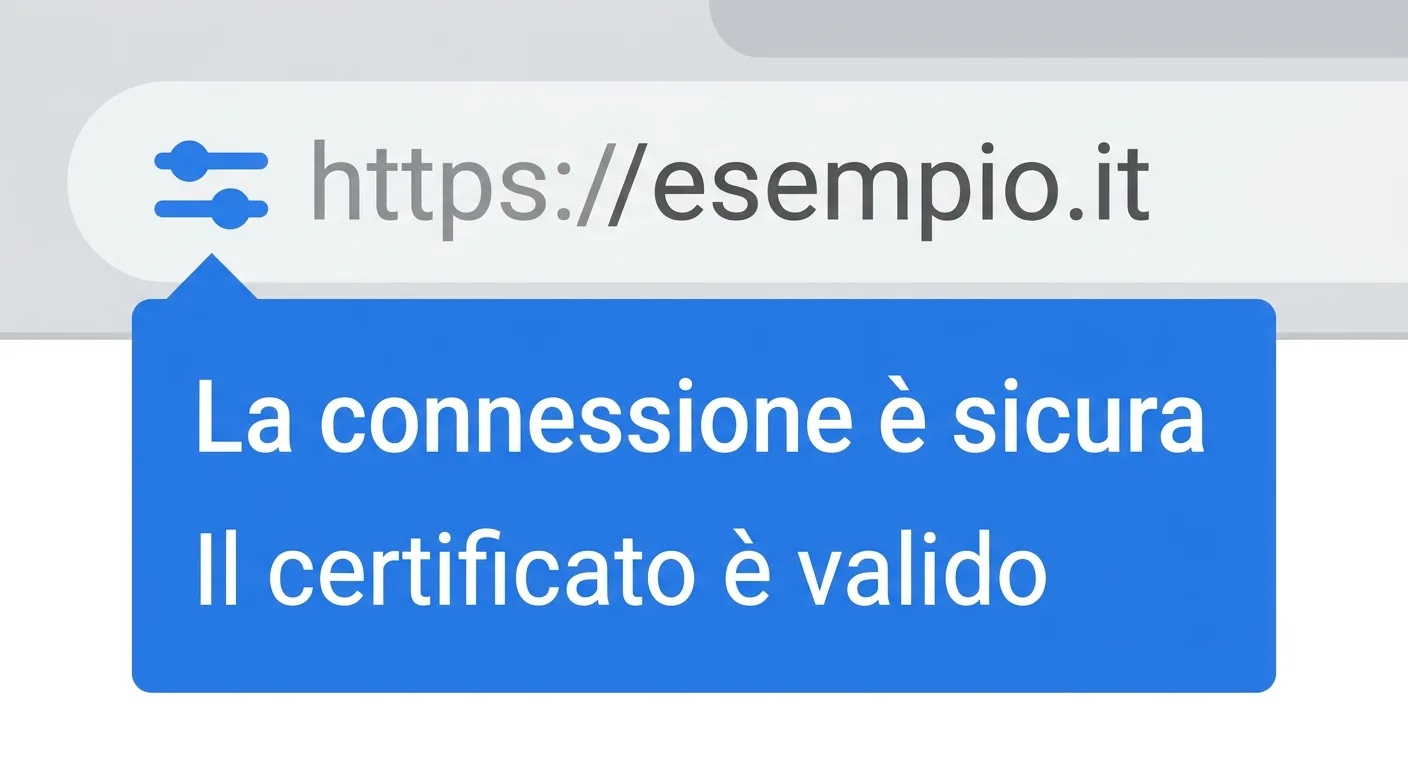
- Apri il tuo sito e guarda la barra degli indirizzi: deve iniziare con https://. Su Chrome non c'è più il lucchetto da qualche anno: al suo posto trovi un'icona a forma di «regolatori» (due piccoli cursori). Firefox e Safari mostrano ancora il lucchetto chiuso.
- Clicca su quell'icona, a sinistra dell'indirizzo, e scegli la voce «La connessione è sicura».
- Clicca poi su «Il certificato è valido» per vedere i dettagli, compresa la data di scadenza.
- Controlla la data di scadenza mostrata: se manca più di qualche settimana sei a posto; se è vicina o già passata, contatta chi gestisce il tuo hosting.
Domande frequenti
Il certificato SSL garantisce che un sito sia sicuro o onesto?
No. Garantisce solo che la connessione fra te e il server è cifrata e che stai parlando davvero con il proprietario di quel dominio. Non dice nulla su chi sia quel proprietario, su cosa faccia dei tuoi dati o sull'onestà del sito: un sito di truffa può avere un certificato valido esattamente come uno onesto.
SSL e TLS sono la stessa cosa?
Nel linguaggio comune sì. Tecnicamente SSL è il nome storico del protocollo, sostituito da anni da TLS (Transport Layer Security), la versione più moderna e sicura effettivamente in uso oggi. Quando qualcuno parla di «certificato SSL» nel 2026, si riferisce quasi sempre a un certificato che usa TLS.
Un certificato SSL costa qualcosa?
No: con Let's Encrypt, oggi lo standard per i siti normali, è gratuito e automatico. Esistono anche certificati a pagamento con verifiche d'identità più approfondite (i certificati «a validazione estesa»), pensati per grandi realtà che vogliono mostrare il nome legale della propria azienda nei dettagli del certificato — per un sito normale non servono.
Il certificato SSL mi fa salire su Google?
Pesa poco, e in modo indiretto: la stessa Google l'ha definito nel 2014 un segnale «molto leggero», e la documentazione attuale dice che, a parte le misure di velocità e stabilità della pagina, questi aspetti non aiutano direttamente il posizionamento. Vale la pena attivarlo per la fiducia dei visitatori e perché i browser segnalano la sua assenza, non perché faccia guadagnare posizioni da solo.
Devo rinnovare io il certificato ogni volta che scade?
Dipende da come è stato attivato. Se lo gestisce il pannello del tuo hosting, o un servizio come Cloudflare, nella grande maggioranza dei casi il rinnovo è automatico e non devi fare niente. Se qualcuno ha configurato il server a mano senza attivare il rinnovo automatico, resta un'operazione da ripetere ogni 60 giorni circa — un certificato Let's Encrypt dura 90 giorni ma va rinnovato quando ne restano 30; il momento in cui accorgersi di non averlo fatto è un avviso di sicurezza ai visitatori, che è tardi.
Da dove vengono questi dati
Dati controllati il 27 ottobre 2026.
- Let's Encrypt — How It Works (documentazione ufficiale) letta il 26 ottobre 2026
- Let's Encrypt — FAQ (documentazione ufficiale) letta il 26 ottobre 2026: certificati standard validi 90 giorni, rinnovo raccomandato ogni 60 giorni (= a 30 dalla scadenza)
- Let's Encrypt — From 90 to 45: Our Path to Shorter Certificate Lifetimes (annuncio ufficiale, 2/12/2025) letto il 26 ottobre 2026: il calendario di riduzione della durata (45 giorni col profilo opzionale «tlsserver» dal 13/5/2026, poi 64 giorni di serie dal 10/2/2027, infine 45 giorni di serie dal 16/2/2028)
- MDN (Mozilla) — Transport Layer Security (TLS), guida alla sicurezza letta il 26 ottobre 2026: le tre garanzie di TLS (cifratura, integrità, autenticazione)
- MDN (Mozilla) — Transport Layer Security (TLS), voce di glossario letta il 26 ottobre 2026: SSL nome storico, TLS versione moderna
- Google Search Central Blog — HTTPS as a ranking signal (annuncio ufficiale 2014) citazione confermata il 26 ottobre 2026: segnale «molto leggero», meno dell'1% delle ricerche globali, meno peso di un contenuto di qualità
- Google Search Central — Understanding Google Page Experience (documentazione ufficiale, versione attuale) letta il 26 ottobre 2026: oltre ai Core Web Vitals, gli altri aspetti di page experience (inclusa la sicurezza della connessione) non aiutano direttamente il posizionamento
- Google Chrome Help — Check if a site's connection is secure (documentazione ufficiale) citazione delle voci di menu («La connessione è sicura», «Il certificato è valido») confermata il 26 ottobre 2026 tramite fonti di settore indipendenti e concordanti — la pagina risponde 429 (anti-robot) alla lettura diretta
- Chrome Developers — Chrome 154 release notes (documentazione ufficiale) letta il 26 ottobre 2026: «Ask before HTTP» attivo di serie per tutti da questa versione
- Cloudflare Docs — Free Universal SSL/TLS certificates (documentazione ufficiale) letta il 26 ottobre 2026: certificato gratuito e automatico — la validità non è dichiarata su questa pagina, tolto il dato dei 90 giorni che non c'era (corretto il 26/10)
- CA/Browser Forum — Ballot SC-081v3 (riduzione durata certificati pubblici, documentazione ufficiale) letta il 27 ottobre 2026: descrive la riduzione generale da 398 a 47 giorni fra marzo 2026 e marzo 2029. Il dettaglio delle tappe intermedie (200 giorni dal 15/3/2026, 100 giorni dal 15/3/2027, 47 giorni dal 15/3/2029, per ogni certificato pubblico emesso da quella data, anche a pagamento) è confermato tramite più fonti di settore indipendenti, non dal testo di questo annuncio
- Cloudflare Docs — SSL/TLS encryption modes (documentazione ufficiale) letta il 26 ottobre 2026: modalità Automatic/Flexible/Full/Full (strict), raccomandazione di Cloudflare per Full o Full (strict), e — corretto il 26/10 — solo Full (strict) valida davvero il certificato sul server; Full lo accetta anche autofirmato
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro
