VMware vCenter: falla già sfruttata, aggiorna subito
Broadcom ha corretto il 19 novembre CVE-2026-123890, un bypass di autenticazione in VMware vCenter (avviso VMSA-2026-0009, gravità 9,8 su 10). Secondo Mandiant e Google era sfruttato da inizio settembre. Workaround: nessuno, serve l'aggiornamento.
 Fabrizio Picco
aggiornata il 21 novembre 2026 · si legge in 4 minuti
Se non gestisci server VMware, questa notizia non ti riguarda direttamente. Se li gestisci, o lavori per chi lo fa, conta: vCenter è la console da cui si controllano le macchine virtuali. Qui trovi cosa è stato corretto, le versioni da installare, cosa raccontano le fonti sull'attacco e cosa ancora non si sa.
Cosa è stato corretto
Il 19 novembre 2026 Broadcom, che oggi possiede VMware, ha pubblicato l'avviso VMSA-2026-0009, aggiornato il 20 novembre. La falla più grave è CVE-2026-123890: un bypass di autenticazione nel VMware Directory Service di vCenter, con punteggio 9,8 su 10 (CVSS versione 3, il sistema che misura la gravità).
In pratica, secondo Rapid7: chi ha accesso di rete a un vCenter non aggiornato può entrare senza credenziali, con i permessi dell'amministratore.
Lo stesso avviso corregge altre quattro falle meno gravi: tre in SDDC Manager (CVE-2026-123891, -123892 e -123893) e una in VMware Tools per Windows (CVE-2026-123894).
Le versioni corrette
Secondo l'avviso di Broadcom, vCenter va portato almeno a: 9.1.1.0200 (ramo 9.1), 9.0.2.0200 (ramo 9.0), 8.0 U3m (ramo 8.0). Per VMware Cloud Foundation 5.x serve la 5.2.5.
Per vCenter 7.0 l'avviso non indica una versione corretta: chi ha un contratto di supporto esteso deve contattare Broadcom.
Secondo Rapid7, che cita le domande frequenti di Broadcom, l'aggiornamento serve anche a chi aveva già installato la correzione di luglio per un'altra falla simile (CVE-2026-59309), e non si può installare con la funzione Quick Patch di vCenter.
Cosa dicono Mandiant e Google
La falla è stata segnalata a Broadcom da Mandiant, come indica l'avviso stesso. L'avviso di Broadcom però non parla di attacchi in corso.
Secondo il rapporto di Mandiant e del Google Threat Intelligence Group, riferito da BleepingComputer e da Rapid7, la falla è stata sfruttata almeno dall'inizio di settembre 2026 da Armory Castle (già UNC5221), un gruppo sospettato di essere sostenuto dallo stato cinese.
Il Centro canadese per la cybersicurezza scrive che fonti pubbliche indicano lo sfruttamento, e che il 20 novembre la CISA americana ha inserito la falla nel suo catalogo delle falle sfruttate.
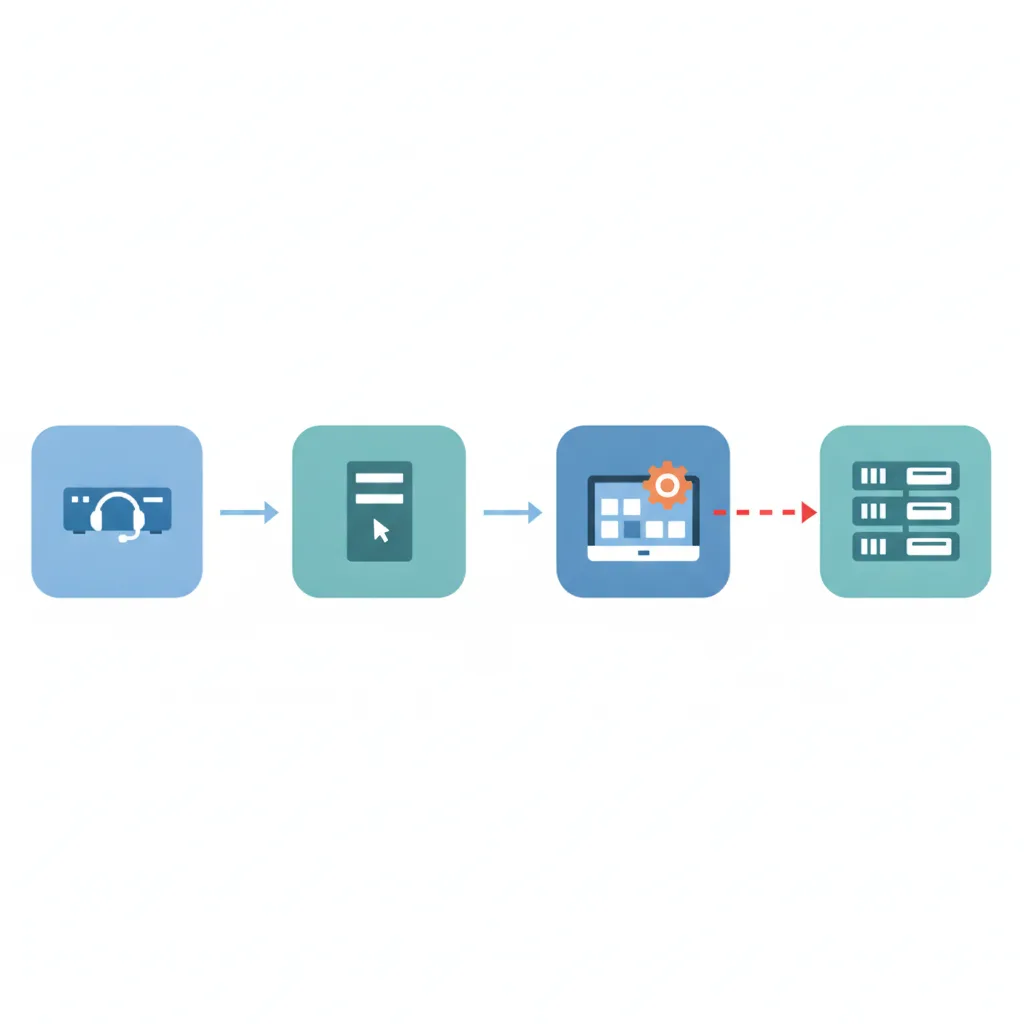
La catena descritta da Mandiant, riportata da BleepingComputer, parte da apparecchi BeyondTrust Remote Support bucati con un'altra falla (CVE-2026-102764). Da lì il gruppo sarebbe passato a sistemi Linux interni e poi a vCenter, dove avrebbe creato account amministratore, copiato il database della directory, estratto le chiavi per firmare gli accessi e raggiunto gli host che fanno girare le macchine virtuali.
Cosa fare
Applica l'aggiornamento di Broadcom appena possibile: l'avviso dice che non esistono workaround, cioè soluzioni provvisorie che evitino di aggiornare.
Secondo BleepingComputer, restringere chi può raggiungere vCenter dalla rete (firewall) riduce l'esposizione, ma non sostituisce l'aggiornamento. Secondo Rapid7, durante l'aggiornamento l'interfaccia di vCenter non è disponibile, mentre le macchine virtuali continuano a funzionare.
Cosa non sappiamo
Nelle fonti lette non ci sono: il numero di aziende colpite, il nome delle vittime, una conferma di Broadcom sugli attacchi e una correzione per vCenter 7.0 senza supporto esteso.
Non abbiamo letto direttamente il rapporto di Mandiant: quello che ne scriviamo passa da BleepingComputer e Rapid7.
Domande frequenti
Il mio vCenter è a rischio?
Sì, se è più vecchio di 9.1.1.0200, 9.0.2.0200 o 8.0 U3m, secondo l'avviso di Broadcom. Per la 7.0 non c'è una versione corretta pubblica.
Esiste un workaround?
No, secondo Broadcom. Limitare l'accesso di rete a vCenter riduce il rischio ma non sostituisce l'aggiornamento.
Chi sta usando questa falla?
Secondo Mandiant e il Google Threat Intelligence Group, il gruppo Armory Castle (già UNC5221), sospettato di essere sostenuto dallo stato cinese, almeno da inizio settembre. Broadcom non ha confermato gli attacchi.
Da dove vengono questi dati
- Broadcom — VMSA-2026-0009.1, avviso di sicurezza ufficiale (19 novembre 2026, aggiornato il 20) fonte ufficiale: CVE, punteggi, versioni corrette, nessun workaround, segnalazione di Mandiant
- Centro canadese per la cybersicurezza — VMware security advisory AV26-1185 (19 novembre 2026, aggiornato il 20) autorità pubblica: sfruttamento indicato da fonti aperte, inserimento nel catalogo CISA il 20 novembre
- Rapid7 — CVE-2026-123890: Critical Authentication Bypass in VMware vCenter (19 novembre 2026) CVSS, accesso da amministratore, sfruttamento confermato da Mandiant/Google, note sull'aggiornamento
- BleepingComputer — VMware patches vCenter zero-day exploited in attacks since September (19 novembre 2026) attribuzione e catena d'attacco dal rapporto Mandiant
- The Register — Flaws in VMware and KVM need attention (20 novembre 2026) conferma CVE, avviso e punteggio
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro