Meta Muse, una pagina web poteva leggere le chat
La società di sicurezza NebuSec ha pubblicato il 20 novembre una ricerca su Meta Muse: una pagina web malevola poteva far uscire le chat private e le memorie dell'utente, senza richiesta di approvazione. Secondo NebuSec le falle sono già state corrette; Meta non ha commentato.
 Fabrizio Picco
aggiornata il 21 novembre 2026 · si legge in 3 minuti
Muse è l'agente IA personale che Meta ha lanciato l'8 settembre 2026. Qui trovi cosa dice di aver dimostrato NebuSec, cosa risulta sulla correzione e cosa non si sa ancora.
Cosa è successo
Il 20 novembre i ricercatori di NebuSec hanno pubblicato una ricerca su Muse: una pagina web preparata da chi attacca, fatta aprire all'agente, poteva far uscire verso un server esterno le conversazioni private e le memorie dell'utente, senza nessuna richiesta di approvazione. Con lo stesso metodo, scrivono, si potevano anche modificare le memorie e la cronologia delle chat.
NebuSec scrive che l'attacco è rimasto dentro il computer cloud del singolo utente: non ha mostrato un passaggio verso il server che li ospita né verso gli spazi di altri utenti. La ricerca non dice se siano stati toccati account di utenti reali.
Come ci sono riusciti
Secondo il comunicato di lancio di Meta, ogni utente di Muse ha un proprio computer virtuale nel cloud, e un componente chiamato Sentinel deve approvare ciò che l'agente manda su Internet, chiedendo il permesso all'utente quando serve.
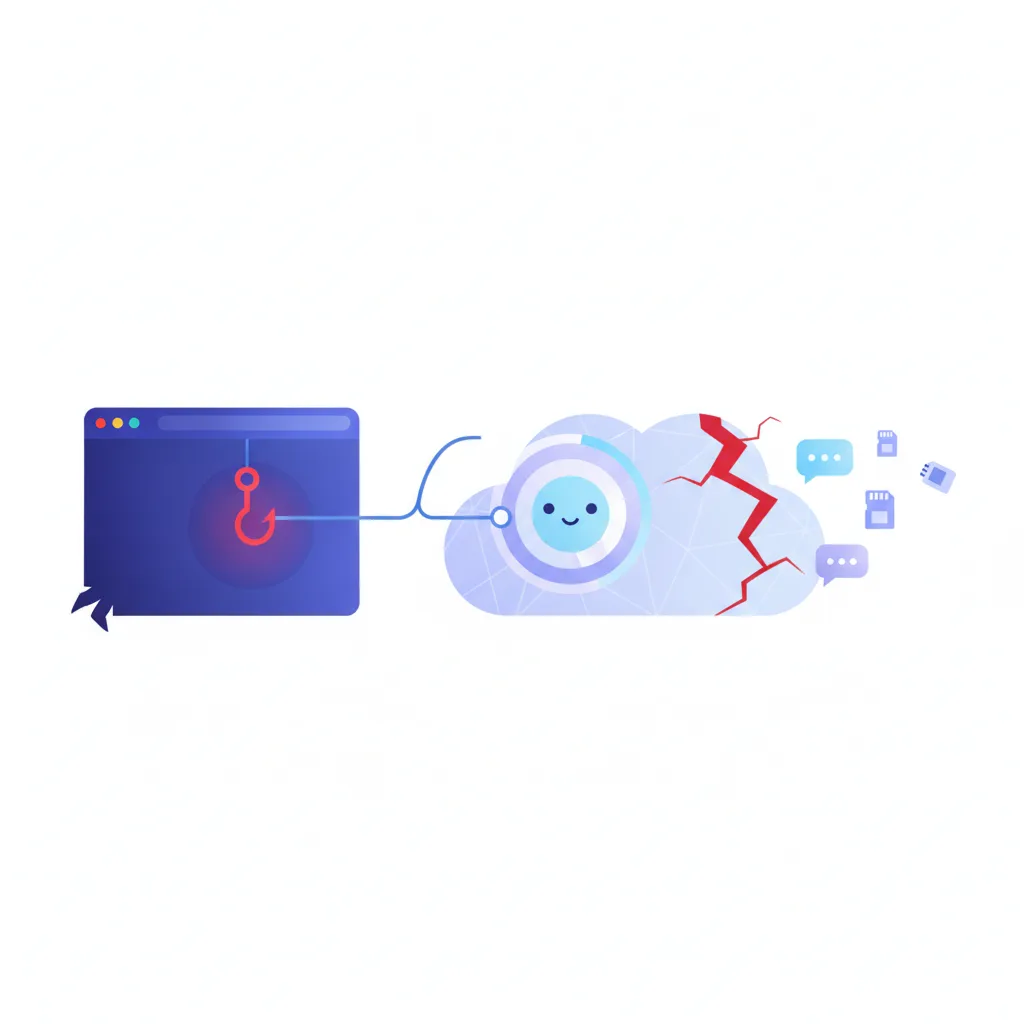
NebuSec racconta tre passaggi. Il primo: un difetto nel browser Chromium che Muse usa al suo interno, sfruttato facendo esportare all'agente una pagina malevola. Il secondo: alcune richieste di rete venivano considerate da Sentinel semplici letture e uscivano senza chiedere nulla. Il terzo: un difetto del kernel Linux che ha dato ai ricercatori il pieno controllo del computer virtuale, e da lì l'accesso all'archivio delle credenziali degli account collegati.
NebuSec scrive che l'archivio delle credenziali era raggiungibile; non dice di aver estratto credenziali.
Cosa cambia per chi lo usa
NebuSec scrive di aver segnalato tutto al team di Muse e che tutte le tecniche descritte erano già corrette prima della pubblicazione. Non ci sono versioni da installare: Muse gira nel cloud di Meta.
Cosa non si sa
Nelle fonti lette Meta non ha commentato la ricerca: lo stato «corretto» poggia sulla parola di NebuSec. Mancano le date di segnalazione e di correzione e un codice CVE (il numero di catalogo pubblico di una falla). La Cloud Security Alliance, che ha analizzato il caso, precisa di non aver verificato la correzione in modo indipendente.
È una vicenda diversa dalla falla dell'app di Muse per Mac emersa a settembre.
Domande frequenti
Le mie chat con Muse sono state rubate?
Non risulta. NebuSec descrive una propria dimostrazione e non dice se siano stati toccati account di utenti reali.
La falla è stata corretta?
Lo scrive NebuSec. Meta, nelle fonti che abbiamo letto, non l'ha confermato pubblicamente.
Devo fare qualcosa?
Le fonti non indicano azioni per gli utenti: la correzione è dal lato di Meta.
Da dove vengono questi dati
- NebuSec — Hacking Muse: Stealing Private Chats Through Browser Use (20 novembre 2026) letta; FONTE PRIMARIA, la ricerca degli autori
- Cloud Security Alliance — Breaking the Agent's Egress Gate: Lessons from the Muse Sentinel Bypass (21 novembre 2026) letta; analisi indipendente, i fatti dell'attacco li riprende da NebuSec e lo dichiara
- Meta — Introducing Muse: The World's First Personal AI Agent Built for Everyone (settembre 2026) comunicato ufficiale di lancio: computer virtuale per utente e Sentinel
- The Hacker News — A Single Malicious Webpage Let Researchers Hijack Meta Muse and Access Private Chats (21 novembre 2026) letta in parte dalla routine; da qui risponde 403
- Malwarebytes — Meta's Muse AI assistant has a zero-day that can turn it into a Mac backdoor (settembre 2026) solo per la falla di settembre nell'app per Mac, vicenda distinta
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro