AntiFox: agenti IA usati per rubare credenziali AWS
Secondo un rapporto di Arctic Wolf Labs del 10 novembre 2026, sistemi su Alibaba Cloud che ospitavano AntiFox, una piattaforma open source di agenti IA nata per i penetration test, sono stati usati in attacchi con webshell e raccolta di segreti AWS.
 Fabrizio Picco
aggiornata il 13 novembre 2026 · si legge in 3 minuti
Se amministri server o un account AWS, qui trovi cosa ha osservato Arctic Wolf, cosa non si sa ancora e quali controlli suggerisce il rapporto. Le indicazioni del rapporto sono rivolte a chi gestisce i sistemi (nostra lettura: se usi solo app e servizi online, non c'è nulla da fare).
Cosa è successo
Il 10 novembre 2026 Arctic Wolf Labs ha pubblicato un rapporto su intrusioni recenti (riprese da BleepingComputer, Security Affairs e Techzine l'11 novembre): l'infrastruttura che ospitava AntiFox è stata usata per sfruttare vulnerabilità, installare webshell e raccogliere segreti AWS. Le richieste alle API AWS (le interfacce con cui si comanda il cloud) erano autenticate con identità valide: utenti IAM e, in alcuni casi, ruoli EC2 assunti.
Il rapporto descrive due punti di ingresso. Il primo: una webshell (un programma che dà comandi da remoto) su un server web IIS esposto, da cui sono state lette impostazioni e stringhe di connessione ai database; la vulnerabilità usata non è stata identificata. Il secondo: una credenziale AWS valida di origine sconosciuta.
In un'intrusione l'aggressore ha alternato più identità e fatto centinaia di richieste API in circa mezz'ora su 18 servizi AWS: in gran parte negate, ma alcune riuscite, fra cui la lettura di un segreto di produzione. In un caso separato, oggetti su S3 sono stati letti, copiati e cancellati. Arctic Wolf avverte di non considerare fallita una sequenza solo perché quasi tutte le richieste sono state negate.
Cos'è AntiFox
È una piattaforma open source di penetration test «agentica»: agenti IA automatizzano la mappatura dei servizi esposti e la ricerca di vulnerabilità. Secondo BleepingComputer e il suo stesso README è un fork (una copia modificata) di ARTEX; ha l'interfaccia in cinese. Il rapporto di Arctic Wolf non cita ARTEX.
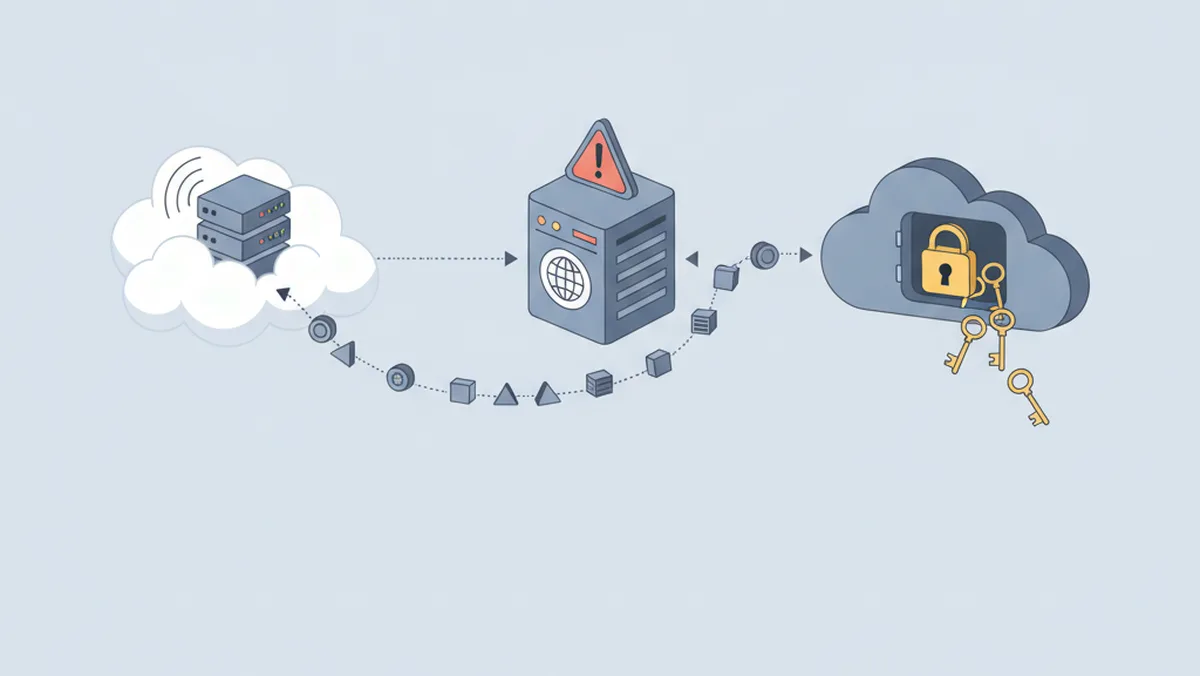
Gli aggressori la usano su istanze proprie ospitate su Alibaba Cloud. Arctic Wolf scrive che in diverse intrusioni recenti i sistemi Alibaba Cloud con interfacce AntiFox sono stati associati ad azioni malevole confermate. Il rapporto indica due indirizzi IP di Alibaba Cloud e la porta 8787 della console; il ruolo di Alibaba oltre all'ospitare le interfacce non è chiarito.
AntiFox resta su GitHub ed è alla versione 2.0. Gli autori ne vietano l'uso su sistemi reali; gli autori, scrive BleepingComputer, non descrivono alcun controllo tecnico che faccia rispettare il divieto.
Cosa non si sa ancora
I numeri. Il rapporto non dà il numero di intrusioni, di vittime né di account AWS compromessi, non nomina le organizzazioni, non indica le date esatte né la vulnerabilità sfruttata sul server IIS (nessun CVE), né quanti oggetti S3 siano stati cancellati.
Gli autori. Nessuna attribuzione a un gruppo. Non è noto come sia stata ottenuta la credenziale AWS iniziale.
Le risposte. Secondo Techzine e la nota della Cloud Security Alliance, AWS ha dichiarato che i propri servizi non sono stati compromessi e che le credenziali venivano da applicazioni compromesse dei clienti (citazione di seconda mano: la dichiarazione non è nel rapporto di Arctic Wolf). Non risultano risposte di Alibaba Cloud o degli sviluppatori di AntiFox.
Cosa controllare su AWS
Sono le indicazioni principali del rapporto di Arctic Wolf, per chi gestisce un ambiente AWS:
- Cerca nei log del server IIS segni di webshell (il processo
w3wp.exeche avvia shell o comandi, nuovi file.aspx) e confrontali con accessi AWS insoliti. - In CloudTrail guarda le chiamate API riuscite dentro le raffiche di richieste negate, per esempio
GetSecretValue. - Revoca le sessioni e le chiavi AWS interessate, poi ruota le credenziali esposte in
web.config, log e backup. - Imponi IMDSv2 sulle istanze EC2, limita i permessi delle identità applicative e attiva GuardDuty (indicazioni anche di AWS riportate da Techzine).
- Attiva versioning (ed eventualmente Object Lock) sui bucket S3 importanti.
- Indirizzi IP, porta e altri indicatori sono nel rapporto di Arctic Wolf: leggili lì.
Domande frequenti
AntiFox è un malware?
Secondo Arctic Wolf e BleepingComputer è una piattaforma open source per penetration test, usata qui in modo abusivo dagli aggressori (il malware, in senso stretto, non è).
AWS è stato violato?
No, a quanto risulta: il rapporto parla di identità AWS valide usate dagli aggressori, non di una falla dei servizi AWS, e secondo Techzine anche AWS dichiara che i suoi servizi non sono stati compromessi.
Da dove vengono questi dati
- Arctic Wolf Labs — Antifox Agentic Pentesting Platform Used to Steal AWS Credentials and Move Laterally in Compromised Environments (10 novembre 2026) fonte primaria, riaperta il 13/11/2026: casi, 18 servizi, IP, raccomandazioni
- BleepingComputer — Hackers use AntiFox AI agents in AWS credential-theft attacks (11 novembre 2026) letta; fork di ARTEX, stato su GitHub, versione 2.0
- Security Affairs — AI Pentest Tool AntiFox Abused To Steal AWS Credentials (11 novembre 2026) letta il 13/11/2026: conferma casi IIS e AWS
- Techzine — Attackers use AntiFox AI penetration testing tool against AWS environments (11 novembre 2026) letta il 13/11/2026: dichiarazione e raccomandazioni di AWS (seconda mano)
- Cloud Security Alliance — nota di ricerca su AntiFox (12 novembre 2026) letta il 13/11/2026: analisi di terzi, riporta la dichiarazione di AWS
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro