Falsi eventi OpenAI e SpaceX rubano account di lavoro
Pagine di finta registrazione a eventi di OpenAI, SpaceX e Anthropic promettono premi, ma chiedono di accedere con l'account di lavoro Microsoft o Google per rubarlo. Lo scopre Push Security (unica fonte indipendente, letta per intero), e BleepingComputer, che ne dà notizia, consiglia: non dare mai a un sito sconosciuto un codice dispositivo Microsoft.
 Fabrizio Picco
aggiornata il 5 novembre 2026 · si legge in 4 minuti
Ti è arrivato l'invito a un evento di OpenAI o SpaceX con in regalo mesi di ChatGPT Pro o di Grok Heavy, e per registrarti ti chiedono l'accesso con l'account di lavoro? Qui trovi come funziona l'inganno, scoperto da Push Security, cosa consiglia BleepingComputer e cosa ancora non si sa. Il resoconto si basa su una sola fonte indipendente: leggilo con questa cautela.
Cosa è successo
Secondo Push Security, azienda di sicurezza, a fine ottobre 2026 sono state rilevate e bloccate, nel browser dei suoi clienti, visite a pagine di finta registrazione a eventi legati ad aziende dell'intelligenza artificiale.
Le esche erano tre: una pagina copiata dal sito di OpenAI Academy che promette un webinar il 4 novembre, «ChatGPT for Social & Digital Marketing Teams», con in premio tre mesi di ChatGPT Pro; un «Starship Product Briefing» SpaceX su invito, il 12 novembre, con tre mesi di Grok Heavy oppure una «quota SpaceX»; una pagina falsa di Anthropic ad AWS re:Invent 2026, già non più online quando Push ha indagato.
A chi arriva sulla pagina si dice di accedere con l'account di lavoro per registrarsi e ottenere il premio.
Come funziona l'inganno
Le pagine-evento sono generate da due kit dello stesso operatore, ZoomMock (attivo da maggio a ottobre 2026, con finte pagine Zoom) e MSDRoot (le pagine-evento più recenti, dal 22 ottobre 2026). Entrambi rimandano a Kali365, che attacca gli account Microsoft con il «device code» (codice dispositivo), oppure a VoidProxy, un proxy che si mette in mezzo fra te e il vero sito (attacco «AiTM») e intercetta gli accessi Google (fa da seconda fase anche nel percorso Microsoft). Push giudica «da medio ad alto» il grado di fiducia nel collegamento fra ZoomMock e MSDRoot: i due kit non condividono codice, ma hanno usato lo stesso dominio principale (rsvpconnect-events.com) e bersagliano lo stesso tipo di vittima, il personale marketing.
Fra il 20 e il 30 ottobre lo stesso operatore è passato da esche a tema Zoom ad Anthropic, poi OpenAI, SpaceX e perfino Claude: la pagina OpenAI usa come finta pagina di accesso Google un dominio con «claudewebinnar» nel nome, e su una pagina precedente Push ha trovato un commento nel codice «Same as Claude» — segno che l'operatore riusa lo stesso modello di pagina da una campagna all'altra senza rifare il lavoro da zero.
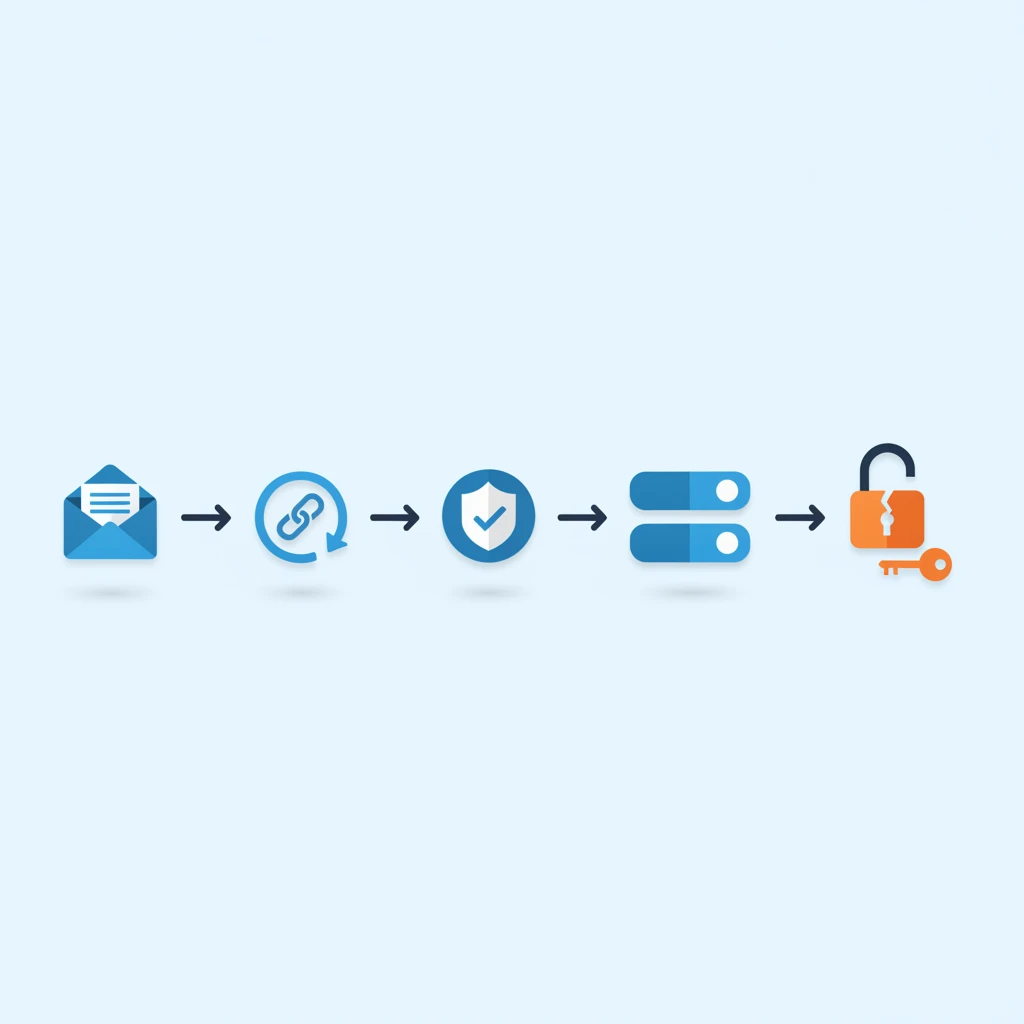
Prima della pagina finta si passa per servizi che sembrano fidati, come gli abbreviatori di link di Google e Zapier, e per un controllo Cloudflare «Confirm you're not a robot» che blocca gli scanner automatici. Poi compaiono i pulsanti «Continue with Microsoft» e «Continue with Google».
- Microsoft: la pagina mostra un codice. Lo inserisci sul vero sito di accesso Microsoft e, senza saperlo, approvi la richiesta di accesso dell'attaccante. Poi sei mandato su una pagina VoidProxy che può catturare password e cookie di sessione.
- Google: si apre un pop-up con una pagina di accesso Google fatta passare da VoidProxy, che cattura credenziali, risposte all'autenticazione a più fattori e cookie di sessione.
Cosa fare
Le difese indicate nella copertura della notizia sono queste:
- Non inserire codici dispositivo Microsoft forniti da siti sconosciuti.
- Diffida degli inviti che chiedono l'accesso aziendale per ritirare premi o registrarti a un evento.
- Se amministri account aziendali, limita l'autenticazione con codice dispositivo dove non serve.
- Usa un'autenticazione a più fattori resistente al phishing (chiavi FIDO2).
Cosa non si sa
Push Security dice che gli inviti arrivano via email (in passato anche dal mittente di GoTo Webinar o da vere pagine di eventi Zoom), ma non dice quante persone o organizzazioni siano state colpite, né quanti account siano stati rubati: BleepingComputer, da parte sua, scrive che non è chiaro come i link vengano distribuiti all'inizio — le due fonti non si allineano su questo punto. Non c'è un nome degli autori, solo l'ipotesi che siano gli stessi dietro i due kit.
Non è chiaro se gli eventi OpenAI e SpaceX abbiano una base reale. Non risultano comunicati di OpenAI, SpaceX, Anthropic, Microsoft o Google.
Campagne simili erano già note: il 15 luglio ANY.RUN ha descritto vere pagine evento Zoom abusate per falsi eventi Meta, OpenAI e Anthropic (l'anno non è indicato né da Push né da BleepingComputer, e non abbiamo letto il rapporto originale di ANY.RUN), e il 29 ottobre 2026 Cofense ha segnalato email con falsi inviti Anthropic via GoTo Webinar.
Da dove vengono questi dati
Lette per intero entrambe: il rapporto originale di Push Security (Luke Jennings, 5 novembre 2026) e la ripresa di BleepingComputer (Lawrence Abrams, stesso giorno). La fonte indipendente resta una sola: BleepingComputer racconta l'inchiesta di Push Security, non una verifica fatta in proprio. Altri siti trovati nelle ricerche ripetono la stessa notizia e valgono come la stessa fonte.
Domande frequenti
Come riconosco una pagina evento falsa?
Non c'è un segno certo nelle fonti lette. Il campanello d'allarme indicato è un invito che chiede l'accesso aziendale per ritirare un premio: diffida e non procedere.
Cos'è un codice dispositivo Microsoft?
È un codice che si inserisce sul sito di accesso Microsoft per approvare l'accesso di un altro dispositivo. In questo attacco il codice è dell'attaccante: inserendolo lo autorizzi.
Da dove vengono questi dati
- Push Security — Analyzing a fake event campaign combining AiTM and device code phishing payloads (Luke Jennings, 5 novembre 2026) fonte primaria, letta per intero; FONTE INDIPENDENTE UNICA di questa notizia
- BleepingComputer — Fake OpenAI, SpaceX events used to steal Microsoft, Google accounts (Lawrence Abrams, 5 novembre 2026) letta per intero; riprende il rapporto Push Security, non una conferma indipendente
Questa guida l’ho scritta con l’aiuto dell’intelligenza artificiale e l’ho verificata sulle fonti qui sopra prima di pubblicarla. Come lavoro